



DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

Международная компания DHL, занимающаяся экспресс-доставкой грузов и документов, подвинула Microsoft и стала любимым брендом киберпреступников для имитации в фишинговых атаках. Такую статистику аналитики Check Point собрали за четвёртый квартал 2021 года.

Таким образом, Microsoft расположилась на втором месте, а Google — на четвёртом. Судя по всему, этому результату не стоит удивляться, ведь на IV квартал каждого года приходится и «чёрная пятница», и «киберпонедельник», и сезон рождественских подарков.

DHL каждый год обслуживает более 1,6 миллиарда посылок, поэтому у имитирующих этот бренд фишеров есть реальный шанс охватить большое количество пользователей, ведь многие ждут посылки и подарки.

Как правило, приманки касаются проблем на таможне, при которых от получателя якобы требуются определённые действия. В этом случае злоумышленники предлагают просмотреть вложенный в письмо документ или пройти по ссылке.

Как выяснили специалисты Check Point, за четвёртый квартал 2021 года топ-10 брендов, чаще всего фигурирующих в фишинговых атаках, выглядит так:

  1. DHL (встречается в 23% фишинговых атак по всему миру)
  2. Microsoft (20%)
  3. WhatsApp (11%)
  4. Google (10%)
  5. LinkedIn (8%)
  6. Amazon (4%)
  7. FedEx (3%)
  8. Roblox (3%)
  9. Paypal (2%)
  10. Apple (2%)

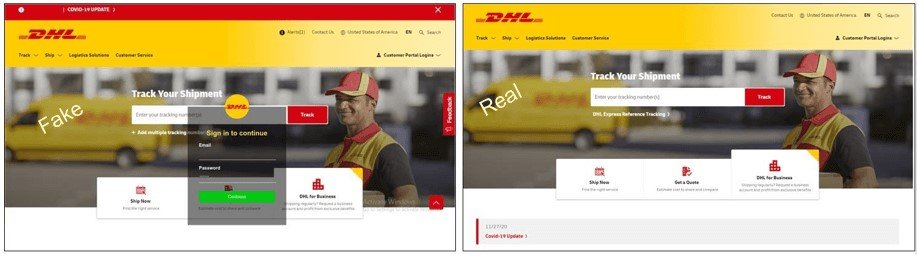
Помимо этого, киберпреступники создают вредоносные копии официального сайта DHL. С первого взгляда — похоже, однако есть ряд признаков, по которым можно отличить сомнительный клон:

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru