



DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

DHL, Microsoft и WhatsApp стали любимыми брендами фишеров

Международная компания DHL, занимающаяся экспресс-доставкой грузов и документов, подвинула Microsoft и стала любимым брендом киберпреступников для имитации в фишинговых атаках. Такую статистику аналитики Check Point собрали за четвёртый квартал 2021 года.

Таким образом, Microsoft расположилась на втором месте, а Google — на четвёртом. Судя по всему, этому результату не стоит удивляться, ведь на IV квартал каждого года приходится и «чёрная пятница», и «киберпонедельник», и сезон рождественских подарков.

DHL каждый год обслуживает более 1,6 миллиарда посылок, поэтому у имитирующих этот бренд фишеров есть реальный шанс охватить большое количество пользователей, ведь многие ждут посылки и подарки.

Как правило, приманки касаются проблем на таможне, при которых от получателя якобы требуются определённые действия. В этом случае злоумышленники предлагают просмотреть вложенный в письмо документ или пройти по ссылке.

Как выяснили специалисты Check Point, за четвёртый квартал 2021 года топ-10 брендов, чаще всего фигурирующих в фишинговых атаках, выглядит так:

  1. DHL (встречается в 23% фишинговых атак по всему миру)
  2. Microsoft (20%)
  3. WhatsApp (11%)
  4. Google (10%)
  5. LinkedIn (8%)
  6. Amazon (4%)
  7. FedEx (3%)
  8. Roblox (3%)
  9. Paypal (2%)
  10. Apple (2%)

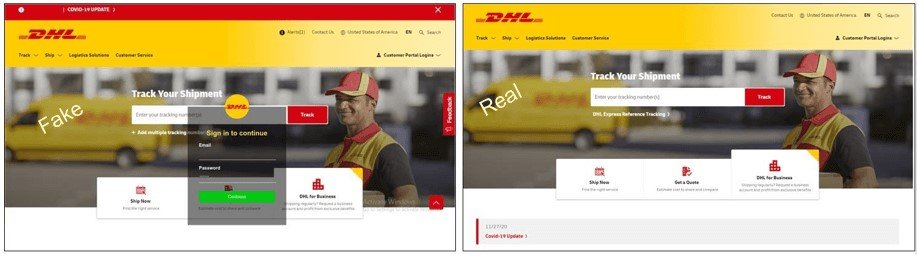
Помимо этого, киберпреступники создают вредоносные копии официального сайта DHL. С первого взгляда — похоже, однако есть ряд признаков, по которым можно отличить сомнительный клон:

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru