



Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

Активность Linux-вредоносов выросла на 35% в 2021 году

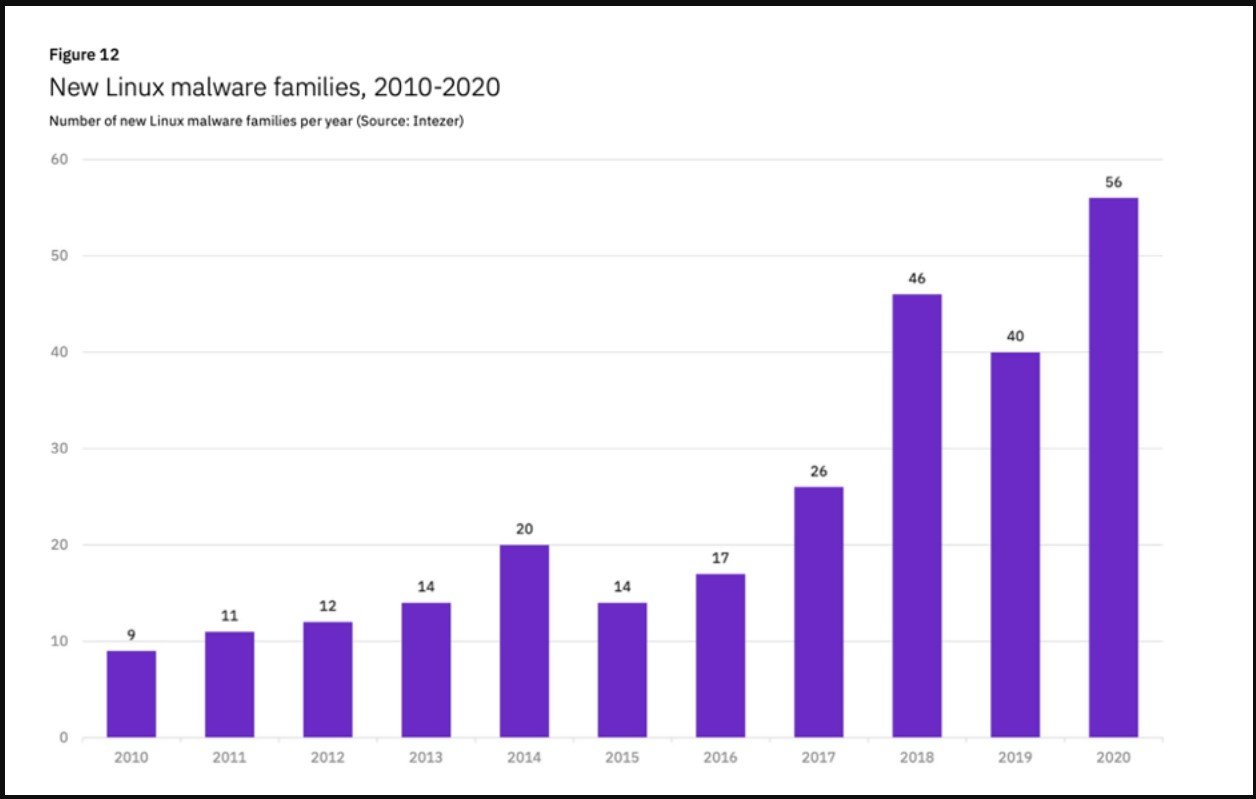
Число атак вредоносных программ на системы Linux выросло на 35% в 2021 году. Основную часть этого прироста составили попытки скомпрометировать IoT-устройства для организации DDoS. Такую статистику опубликовали исследователи из Crowdstrike.

Как правило, стандартное «умное» устройство работает на какой-либо версии Linux, функциональность которой урезана для выполнения строго определённых задач. Тем не менее, если злоумышленники объединят такие девайсы в ботнет, они смогут запустить мощную DDoS-атаку, которая будет проблемой даже для хорошо защищённой инфраструктуры.

Помимо самого DDoS, IoT-устройства могут использоваться для майнинга криптовалюты, облегчать массовые рассылки спама, выступать в качестве командных серверов и даже входных точек в корпоративную сеть.

Проанализировав подобные кибератаки за 2021 год, специалисты Crowdstrike выделили следующие интересные моменты:

  1. В сравнении с 2020-м в прошлом году был зафиксирован рост активности Linux-вредоносов на 35%.
  2. Самыми активными семействами стали XorDDoS, Mirai и Mozi — за ними числится около 21% от общего числа атак на Linux в 2021 году.
  3. Количество семплов Mozi, кстати, увеличилось в десять, если сравнивать 2020 и 2021 годы.
  4. Активность XorDDoS в прошлом году тоже выросла на 123%.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru