



Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Уязвимость встроенного в Windows антивируса Microsoft Defender позволяет потенциальным злоумышленникам вычислить, какие директории исключены из сканирования. Далее атакующим остаётся просто положить вредонос в одну из таких папок, что поможет обойти сканер защитного продукта.

По словам ряда пользователей, эта проблема существует как минимум восемь лет и затрагивает Windows 10 21H1 и Windows 10 21H2.

Как и любой другой антивирус, Microsoft Defender позволяет пользователям добавлять определённые директории, которые программа будет обходить при сканировании на наличие вредоносных программ. Как правило, такие исключения используются в случае ложноположительных срабатываний на какой-либо софт.

Поскольку от пользователя к пользователю защищённые каталоги будут отличаться, для киберпреступника это крайне ценная информация. Узнав, какие папки Microsoft Defender обходит при сканировании, атакующий может положить вредоносную программу именно туда.

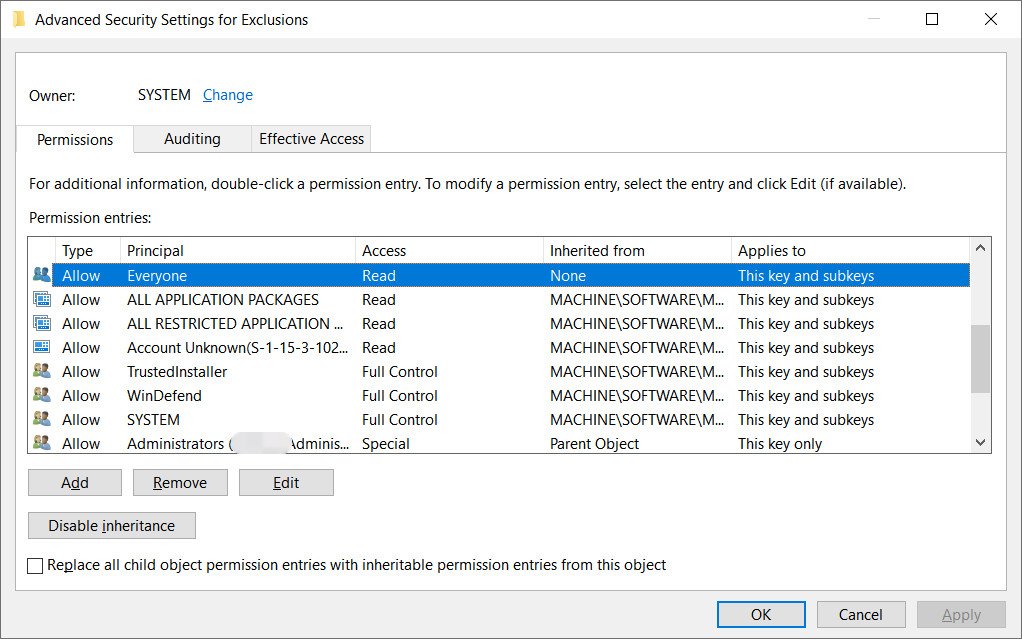
Независимо от привилегий, которыми обладает пользователь, он может запросить в системном реестре Windows всю необходимую информацию о путях-исключениях в Microsoft Defender.


Антонио Кокомаци из SentinelOne считает, что такая информация должна быть защищена в операционной системе. Тем не менее она открыта любому в Windows 10 версий 21H1 и 21H2. А вот Windows 11 эта проблема уже не затрагивает.

Специалисты BleepingComputer провели тесты, которые подтвердили, что вредоносная программа из исключённой директории запускается безо всяких препятствий со стороны встроенного антивируса. Исследователи использовали в ходе тестирования семейство программ-вымогателей Conti, которое легко детектируется Microsoft Defender в любой нормальной папке.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru