



Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Исследователи в области кибербезопасности рассказали о серьёзной уязвимости в компоненте KCodes NetUSB, интегрированном в миллионы маршрутизаторов для конечных пользователей. Среди затронутых моделей роутеров есть устройства от Netgear, TP-Link, Tenda, EDiMAX, D-Link и Western Digital.

KCodes NetUSB представляет собой модуль ядра Linux, позволяющий устройствам в локальной сети обеспечивать функции USB-периферии по IP. Принтеры, внешние жёсткие диски и другие носители — всё это становится доступным по сети с помощью упомянутого драйвера.

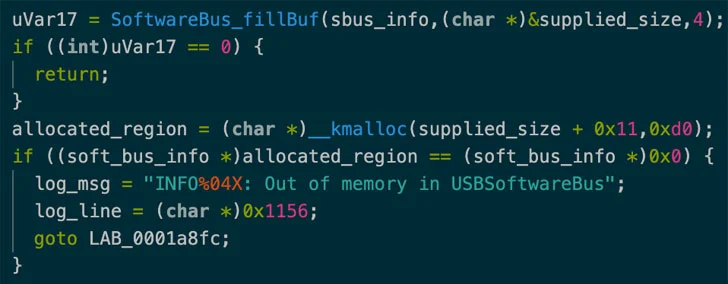
Как выяснили эксперты SentinelOne, в KCodes NetUSB содержится критическая уязвимость, получившая идентификатор CVE-2021-45608 и 9,8 балла по шкале CVSS. Брешь создаёт возможность для переполнения буфера и позволяет злоумышленникам удалённо выполнить код на уровне ядра.

Специалисты пока не хотят публиковать демонстрационный эксплойт (proof-of-concept, PoC), поскольку многие вендоры ещё не выпустили соответствующие патчи. Несмотря на технически сложную эксплуатацию, исследователи полагают, что в скором времени киберпреступники научатся использовать уязвимость в реальных кибератаках.

Производитель маршрутизаторов Netgear, кстати, уже выкатил фикс, добавив ещё один уровень проверки размера функции «supplied size». Именно эта проверка помешает потенциальным злоумышленникам реализовать запись за пределами границ.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru