



Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Критическая уязвимость KCodes NetUSB затрагивает миллионы роутеров

Исследователи в области кибербезопасности рассказали о серьёзной уязвимости в компоненте KCodes NetUSB, интегрированном в миллионы маршрутизаторов для конечных пользователей. Среди затронутых моделей роутеров есть устройства от Netgear, TP-Link, Tenda, EDiMAX, D-Link и Western Digital.

KCodes NetUSB представляет собой модуль ядра Linux, позволяющий устройствам в локальной сети обеспечивать функции USB-периферии по IP. Принтеры, внешние жёсткие диски и другие носители — всё это становится доступным по сети с помощью упомянутого драйвера.

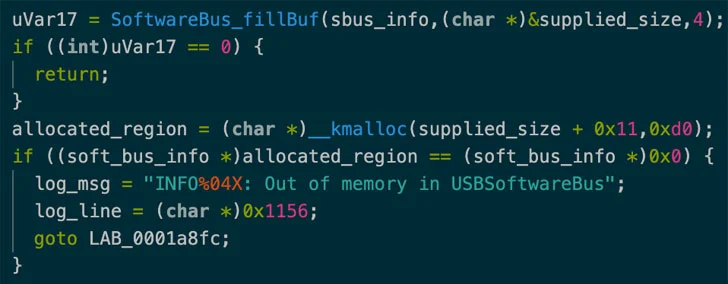
Как выяснили эксперты SentinelOne, в KCodes NetUSB содержится критическая уязвимость, получившая идентификатор CVE-2021-45608 и 9,8 балла по шкале CVSS. Брешь создаёт возможность для переполнения буфера и позволяет злоумышленникам удалённо выполнить код на уровне ядра.

Специалисты пока не хотят публиковать демонстрационный эксплойт (proof-of-concept, PoC), поскольку многие вендоры ещё не выпустили соответствующие патчи. Несмотря на технически сложную эксплуатацию, исследователи полагают, что в скором времени киберпреступники научатся использовать уязвимость в реальных кибератаках.

Производитель маршрутизаторов Netgear, кстати, уже выкатил фикс, добавив ещё один уровень проверки размера функции «supplied size». Именно эта проверка помешает потенциальным злоумышленникам реализовать запись за пределами границ.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru