



Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Оказалось, что Norton 360 — не единственный антивирус, который теперь поставляется со встроенным криптомайнером. Теперь тем же путём пошёл бесплатный продукт Avira, насчитывающий 500 миллионов пользователей по всему миру. Функция майнинга получила имя Avira Crypto.

Компанию Avira, основанную в 2006 году, чаще всего ассоциируют именно с бесплатным антивирусом Avira Free Security (или Avira Free Antivirus). Однако в январе 2021 года Avira ушла под крыло NortonLifeLock — той же компании, которая теперь владеет продуктом Norton 360.

Именно поэтому практике использования криптомайнеров в обоих антивирусах удивляться не приходится, ведь инициатором выступает общий владелец — NortonLifeLock. Если с Norton 360 всё более-менее понятно, хотя и остался ряд претензий, то FAQ Avira выглядит достаточно скудно. Например, там не указывается, сколько процентов от добытой цифровой валюты забирает себе текущий разработчик антивируса.

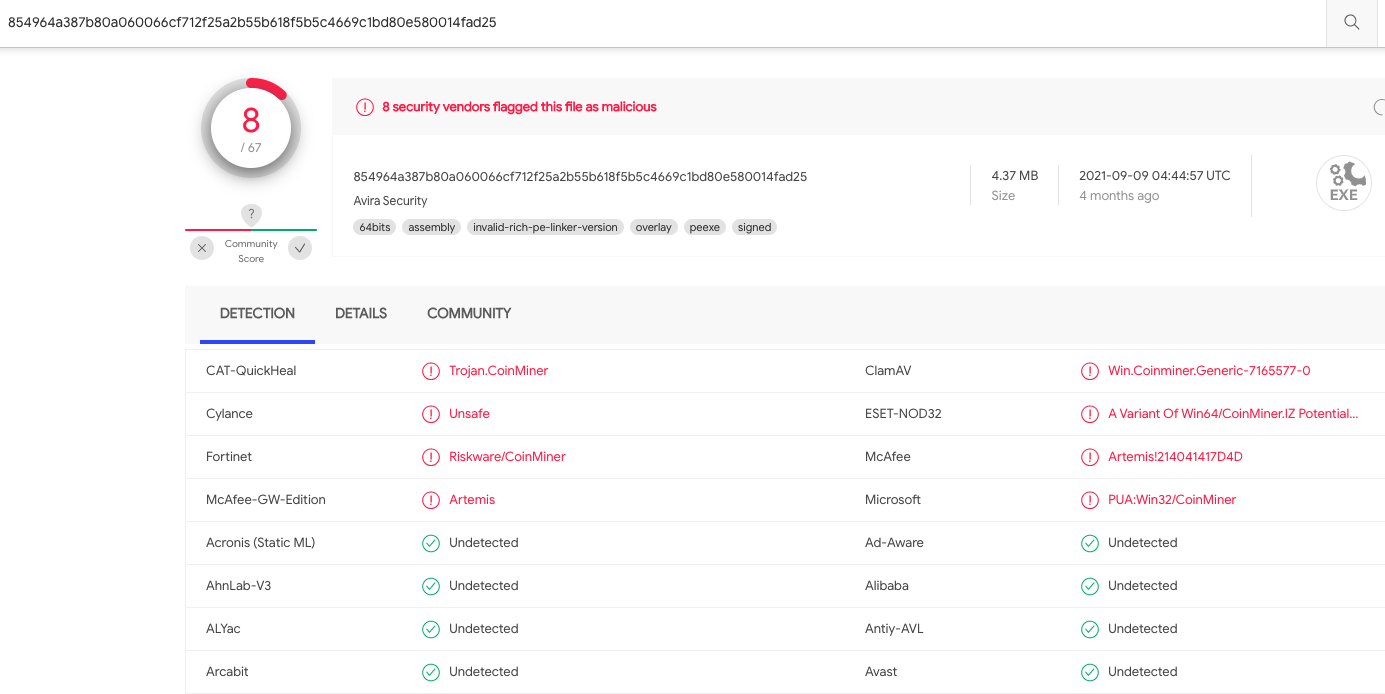
На данный момент не совсем понятно, используют ли Norton Crypto и Avira Crypto один код для майнинга, но в прошлом году Avira уже столкнулась с проблемами. Речь идёт о детектировании установочного файла антивируса множеством движков на VirusTotal.


Позже стало понятно, что причиной ложноположительного срабатывания стала функция ANvOptimusEnablementCuda, которая включена в компонент Norton Crypto — Ncrypt.exe. Несколько давних пользователей антивируса выразили своё недоумение на форуме технической поддержки NortonLifeLock: почему криптомайнер устанавливается автоматом, даже если он отключён?

Сама компания пока никак не прокомментировала претензии к Norton Crypto и Avira Crypto, однако что-то подсказывает, что реакция вскоре должна последовать, поскольку возмущение даже лояльных пользователей слишком велико.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru