



Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Исследователи в области кибербезопасности разработали новую технику, которая может применяться в атаках на владельцев смартфонов iPhone. Суть заключается в имитации выключения мобильного устройства, что позволяет вредоносу избежать удаления, а злоумышленнику — использовать микрофоны для записи и перехватывать конфиденциальные данные.

Как правило, при заражении девайса на iOS зловред можно удалить простой перезагрузкой устройства. В этом случае вредоносная программа убирается из памяти. Именно поэтому эксперты уделили внимание имитации выключения и перезагрузки, рассчитывая на то, что это поможет злонамеренному софту дольше оставаться в системе.

Свой метод атаки исследователи назвали «NoReboot», и стоит учитывать, что алгоритм не предусматривает эксплуатации каких-либо уязвимостей в мобильной операционной системе от Apple. Здесь упор сделан на обман самого пользователя, а это купертиновцы уже не могут пропатчить.

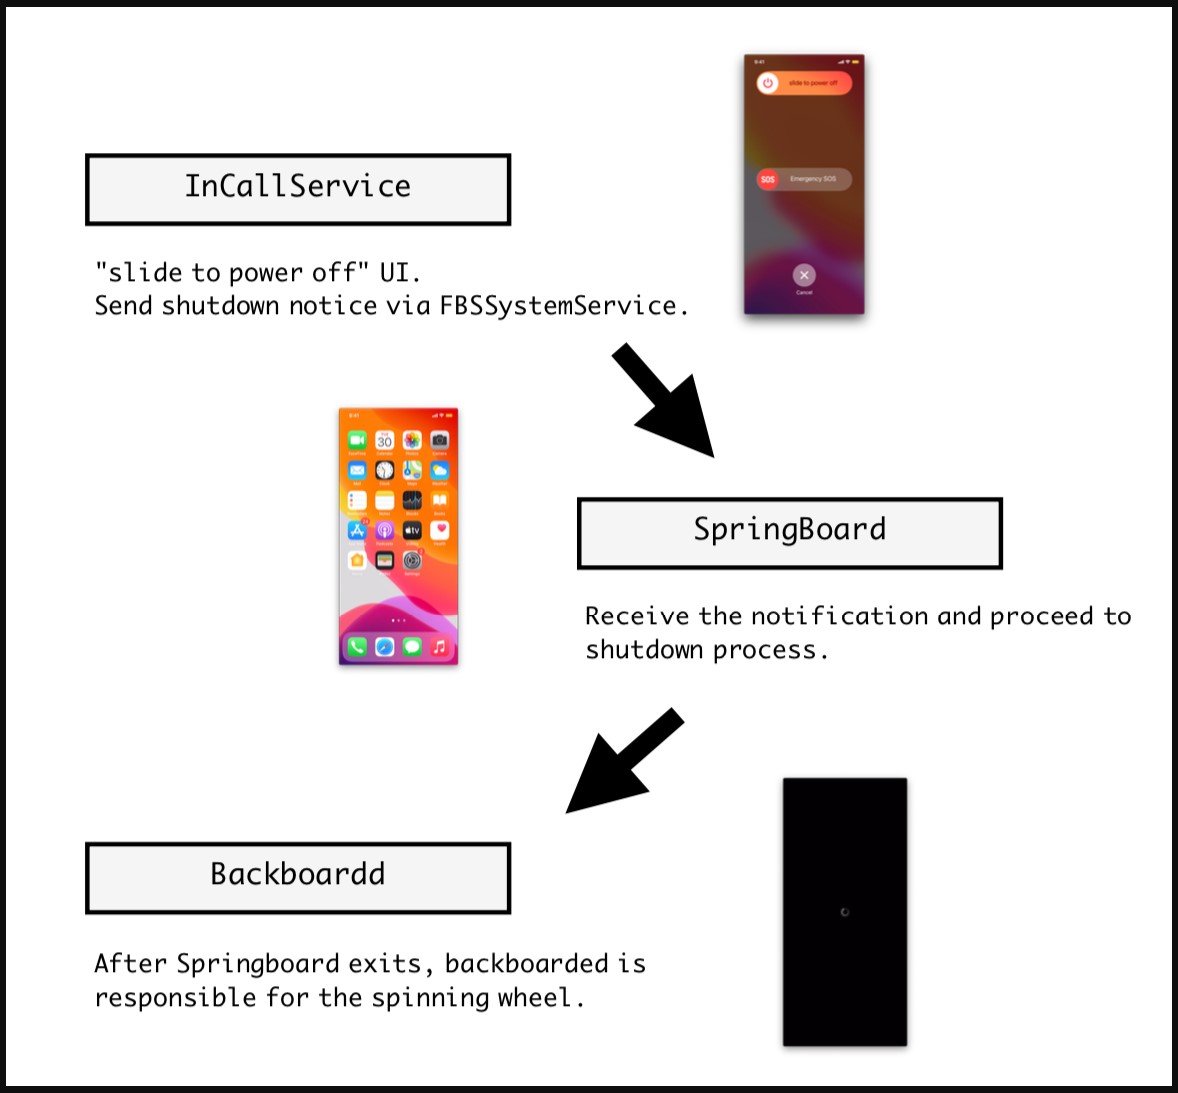
Специалисты ZecOps даже подготовили демонстрационный троян, внедряющий специальный код в три «демона» iOS и с помощью этого имитирующий выключение смартфона. Дисплей при этом становится абсолютно чёрным, камера отключается, тактильное нажатие 3D Touch ничего не даёт, звуки звонков и уведомлений отключаются, также не работает и вибрация.


PoC-трояну удаётся добраться до имитации выключения устройства благодаря перехвату сигнала, который отправляется «SpringBoard» — демону, обеспечивающему взаимодействие с пользовательским интерфейсом. Тестовый вредонос отправляет код, приводящий к принудительному завершению «SpingBoard», поэтому устройство перестаёт отвечать на действия владельца.


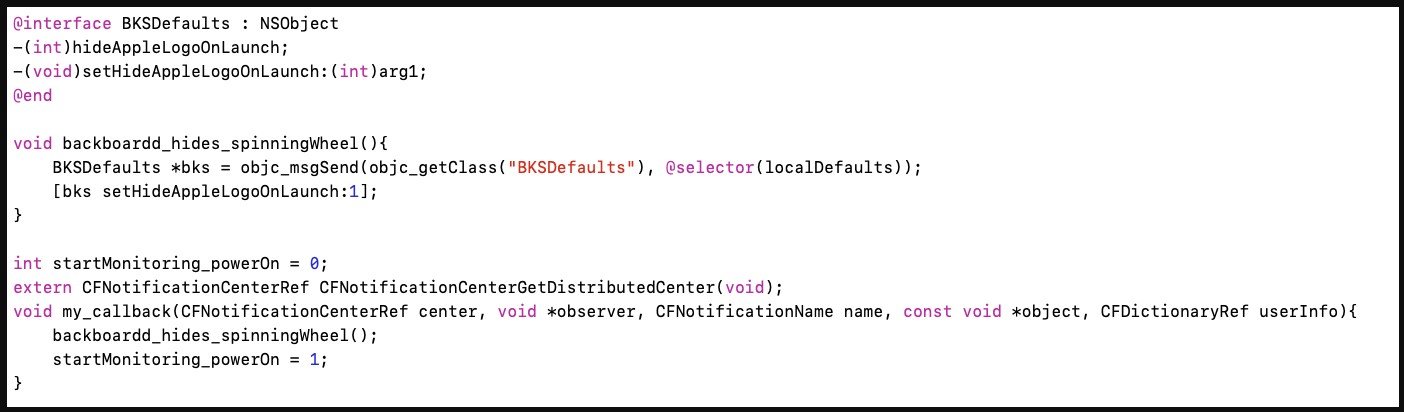
Далее троян доходит до демона «BackBoardd», которого заставляют отображать крутящееся колёсико (как при реальном выключении смартфона). В блоге ZecOps эксперты опубликовали видео, демонстрирующее работу тестового трояна.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru