



Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Руткит Purple Fox теперь использует фейковый инсталлятор Telegram

Эксперты Minerva Labs предупреждают о вредоносных установщиках популярного мессенджера Telegram. Как отметили специалисты, троянизированная версия инсталлятора устанавливает в систему Windows бэкдор Purple Fox.

Впервые Purple Fox попал в поле зрения исследователей в 2018 году и отметился функциональными возможностями руткита, которые позволяют ему уходить от детектирования антивирусными средствами.

В марте 2021 года мы писали, что операторы Purple Fox добавили вредоносной программе функции червя, чтобы он мог свободно распространяться по всей экосистеме Microsoft Windows. С помощью зловреда злоумышленники организуют ботнет, добывающий им криптовалюту.

О новой кампании Purple Fox рассказали специалисты Minerva Labs, отметившие в своём блоге следующее:

«Киберпреступникам удалось скрыть свои кибератаки от посторонних глаз, поскольку они разделили вредоносную нагрузку на несколько небольших файлов, большая часть которых практически не детектируется антивирусными движками. Последняя стадия этих атак приводит к установке руткита Purple Fox в систему жертвы».

«Возможности руткита помогают вредоносной программе действовать менее заметно. Например, Purple Fox может дольше оставаться в операционной системе жертвы, а за это время он вполне способен установить дополнительные зловреды».

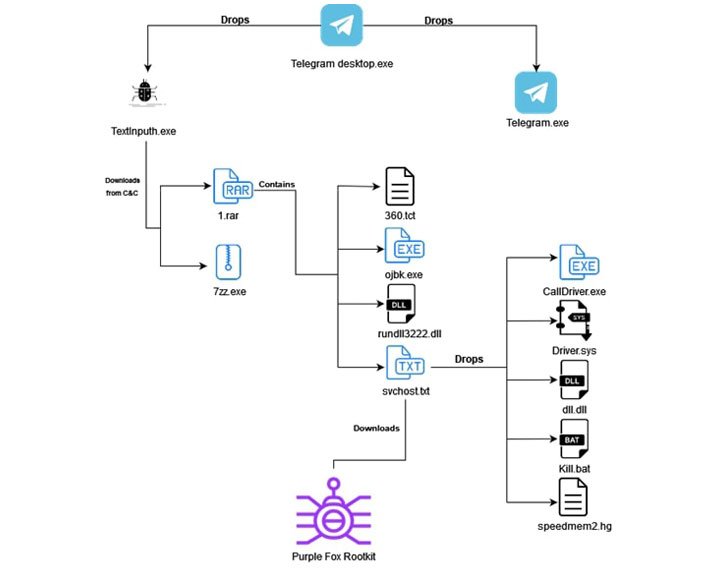
В описанной экспертами кампании операторы используют в качестве приманки установочные файлы мессенджера Telegram. Они задействуют AutoIt-скрипт, загружающий легитимный инсталлятор мессенджера, а также злонамеренный исполняемый файл TextInputh.exe.


Перед заключительным этапом атаки Purple Fox блокирует процессы известных антивирусов, чтобы избежать детектирования.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru