



Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

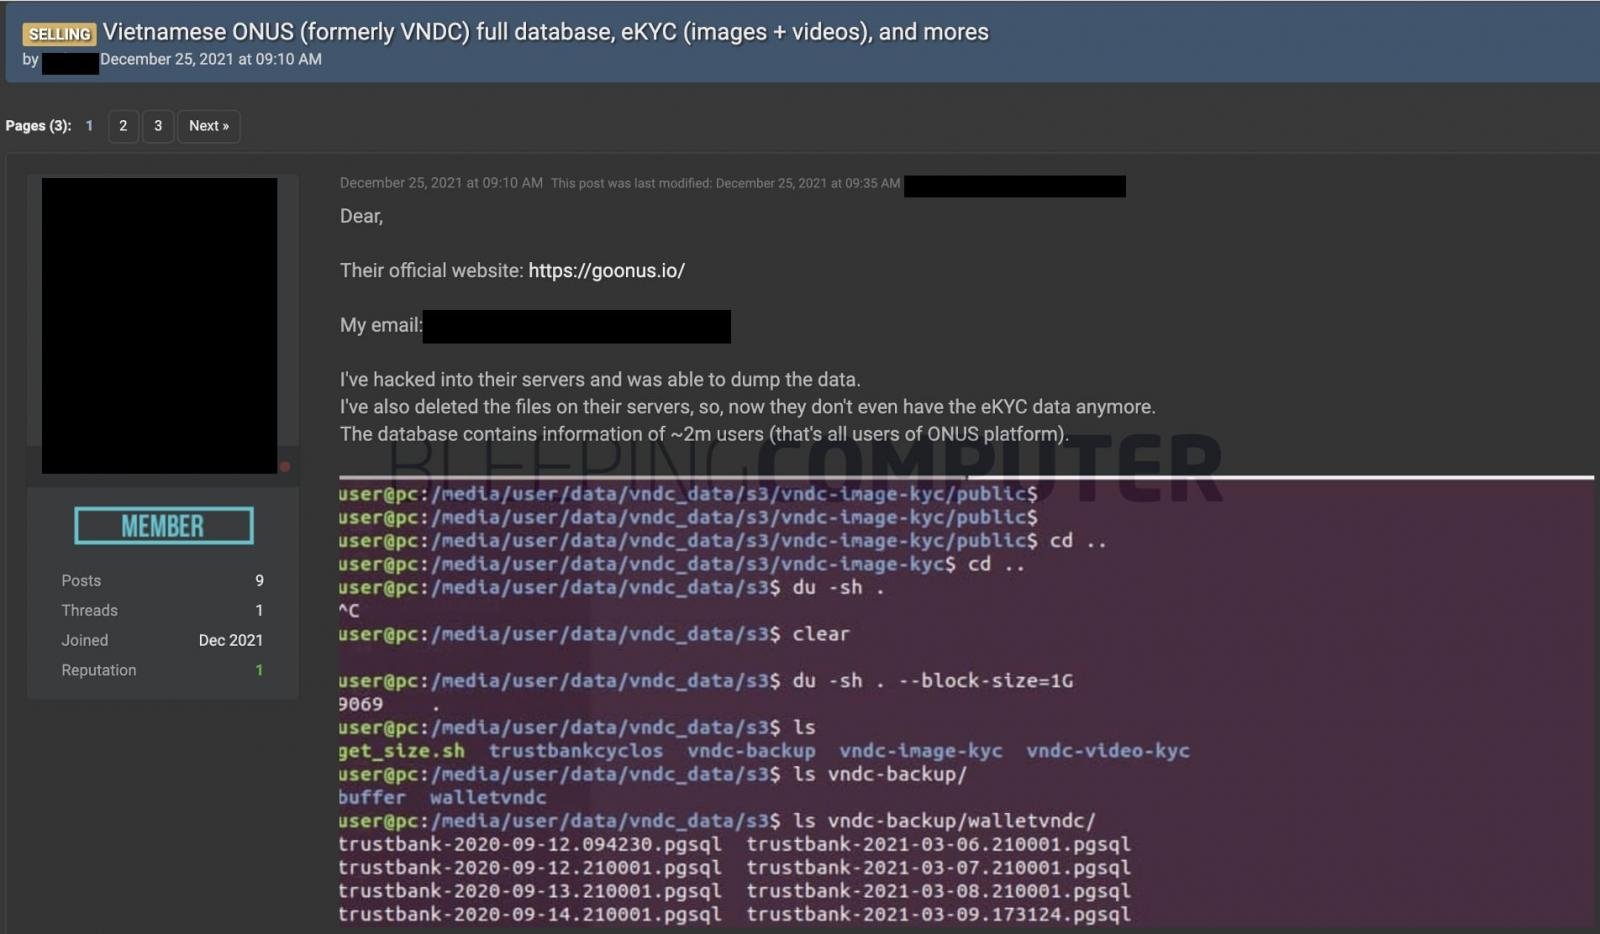
В результате кибератаки на брокера криптовалют Onus (ранее VNDC) ПДн почти 2 млн пользователей торговой платформы утекли в Сеть. Как оказалось, хакеры проникли на рабочий сервер компании через уязвимость Log4Shell, получили доступ к облачному хранилищу и выкрали клиентскую базу, которая теперь выставлена на продажу.

Созданная вьетнамцами и зарегистрированная в Сингапуре компания выпустила собственное приложение для торговли криптовалютой в марте прошлого года. По оценке Onus, им пользуются 1,8 млн человек в 20+ странах; 600 тыс. из них подписаны на услугу eKYC (Electronic Know Your Customer, электронной проверки «знай своего клиента»), позволяющую быстро проходить все проверки в рамках процедуры аутентификации.

Кража со взломом, о которой идет речь, произошла в период с 11 по 13 декабря. Злоумышленники обнаружили в Cyclos-сервере уязвимость Log4Shell (CVE-2021-44228, пропатчена в Log4j 2.15.0 и выше), применили эксплойт и установили бэкдоры.

Участники проекта Cyclos (софт для PoS и платежных систем) предупредили клиента об угрозе, и тот принял меры, но опоздал. Взломщики успели похозяйничать на сервере, который, по словам Onus, использовался только для нужд программирования, и обнаружили, что оттуда можно заглянуть в хранилище жертвы на AWS.

Слабые настройки доступа к арендованным серверам Amazon S3 позволили незваным гостям выкачать закрытую информацию — личные данные клиентов вьетнамского брокера. С жертвы взлома стали требовать $5 млн под угрозой публикации краденого, а когда та отказалась платить, выставили дампы на продажу на профильном сайте.


Согласно сообщению Onus, украденные записи содержали ПДн большого числа пользователей, в том числе имена, адреса места жительства, email, номера телефона, хешированные пароли, истории транзакций, а также информацию, на основе которой производятся проверки eKYC (паспортные данные, видеоселфи). Финансовые активы клиентов атака не затронула, но всех просят на всякий случай сменить пароль в приложении.

Авторы атаки оценили свой улов в 1,92 млн записей; около 90% клиентов Onus, по их словам, оказались вьетнамцами. Хакеры также заявили, что исходные файлы жертвы на сервере Amazon они удалили.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru