



Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

Log4Shell помогла украсть из ведра Amazon S3 данные 2 млн клиентов Onus

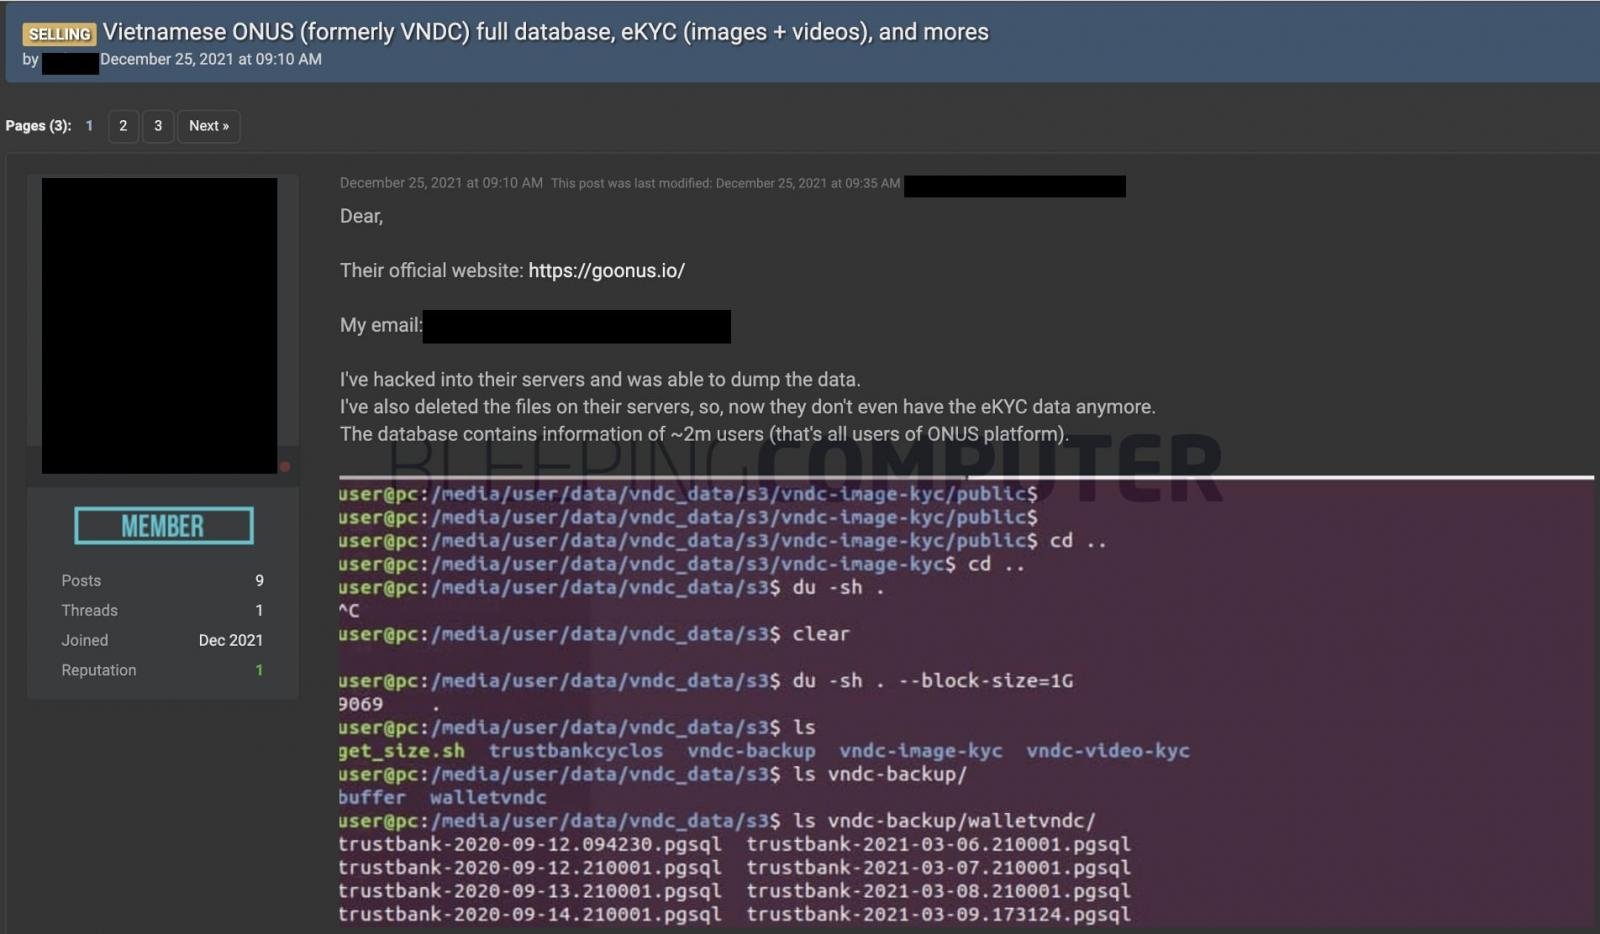
В результате кибератаки на брокера криптовалют Onus (ранее VNDC) ПДн почти 2 млн пользователей торговой платформы утекли в Сеть. Как оказалось, хакеры проникли на рабочий сервер компании через уязвимость Log4Shell, получили доступ к облачному хранилищу и выкрали клиентскую базу, которая теперь выставлена на продажу.

Созданная вьетнамцами и зарегистрированная в Сингапуре компания выпустила собственное приложение для торговли криптовалютой в марте прошлого года. По оценке Onus, им пользуются 1,8 млн человек в 20+ странах; 600 тыс. из них подписаны на услугу eKYC (Electronic Know Your Customer, электронной проверки «знай своего клиента»), позволяющую быстро проходить все проверки в рамках процедуры аутентификации.

Кража со взломом, о которой идет речь, произошла в период с 11 по 13 декабря. Злоумышленники обнаружили в Cyclos-сервере уязвимость Log4Shell (CVE-2021-44228, пропатчена в Log4j 2.15.0 и выше), применили эксплойт и установили бэкдоры.

Участники проекта Cyclos (софт для PoS и платежных систем) предупредили клиента об угрозе, и тот принял меры, но опоздал. Взломщики успели похозяйничать на сервере, который, по словам Onus, использовался только для нужд программирования, и обнаружили, что оттуда можно заглянуть в хранилище жертвы на AWS.

Слабые настройки доступа к арендованным серверам Amazon S3 позволили незваным гостям выкачать закрытую информацию — личные данные клиентов вьетнамского брокера. С жертвы взлома стали требовать $5 млн под угрозой публикации краденого, а когда та отказалась платить, выставили дампы на продажу на профильном сайте.


Согласно сообщению Onus, украденные записи содержали ПДн большого числа пользователей, в том числе имена, адреса места жительства, email, номера телефона, хешированные пароли, истории транзакций, а также информацию, на основе которой производятся проверки eKYC (паспортные данные, видеоселфи). Финансовые активы клиентов атака не затронула, но всех просят на всякий случай сменить пароль в приложении.

Авторы атаки оценили свой улов в 1,92 млн записей; около 90% клиентов Onus, по их словам, оказались вьетнамцами. Хакеры также заявили, что исходные файлы жертвы на сервере Amazon они удалили.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru