



На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

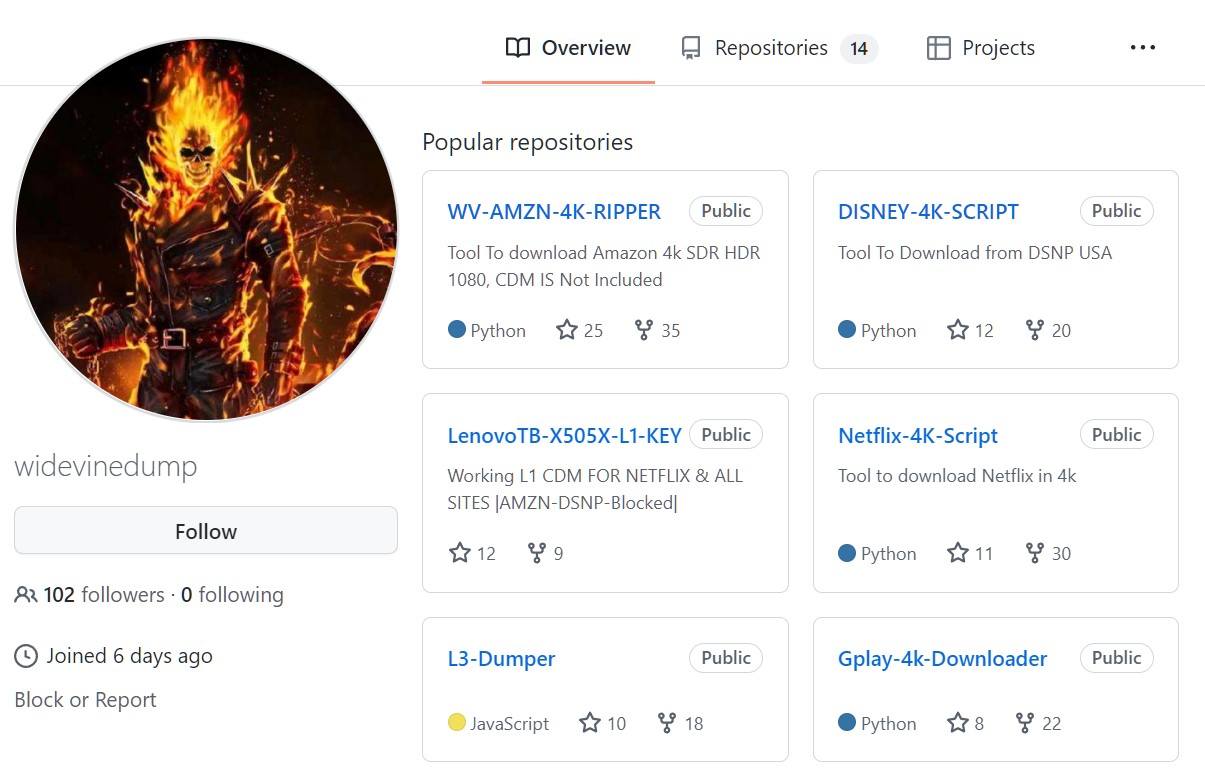
Пользователь GitHub с онлайн-псевдонимом «Widevinedump» опубликовал несколько репозиториев, позволяющих людям загрузить HD-видео из популярных стриминговых платформ: Disney+, Amazon, Netflix и др. Судя по всему, «бесплатное» использование кода Widevinedump лимитировано и может быть небезопасно в целом.

Поскольку авторы сегодня прекрасно понимают, что контент нужно максимально защищать от нелегального использования, большой популярностью пользуется антипиратский инструмент Digital Rights Management (DRM).

Ключевым игроком на этом рынке является Widevine DRM. Именно эту технологию от Google используют известные стриминговые сервисы вроде Amazon, Netflix и Disney+.

Widevine DRM поставляется с разными уровнями безопасности: L1, L2 и L3. Из них L1 обеспечивает максимальную степень защищённости. Тем не менее хакеры не раз демонстрировали способы взлома DRM и обхода защиты от пиратства.

Разработчик с ником Widevinedump опубликовал на GitHub целый набор инструментов для загрузки защищённого контента. В архиве можно найти DISNEY-4K-SCRIPT, Netflix-4K-Script, WV-AMZN-4K-RIPPER, HBO-MAX-BLIM-TV-Paramount-4k-Downloader, APPLE-TV-4K-Downloader и несколько других инструментов.


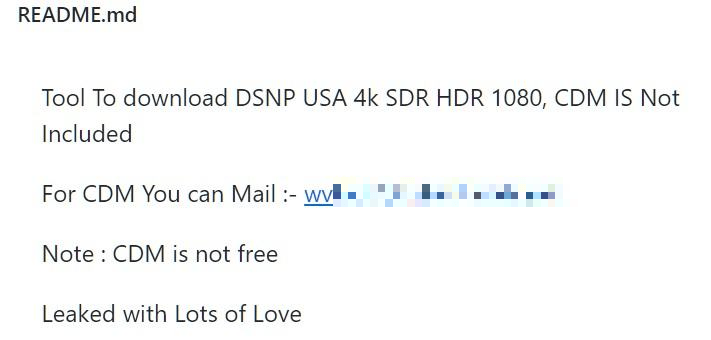
Если есть бесплатный сыр, то где же мышеловка? На самом деле, всё куда проще: Widevinedump не включил в большинство инструментов Content Decryption Module (CDM), который необходим для загрузки видео в формате 4K. Чтобы получить доступ к этой опции, пользователи должны заплатить разработчику. Сам Widevinedump даже привёл свой имейл для связи.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru