



Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

Конфиденциальный поисковик DuckDuckGo вырос на 45% в 2021 году

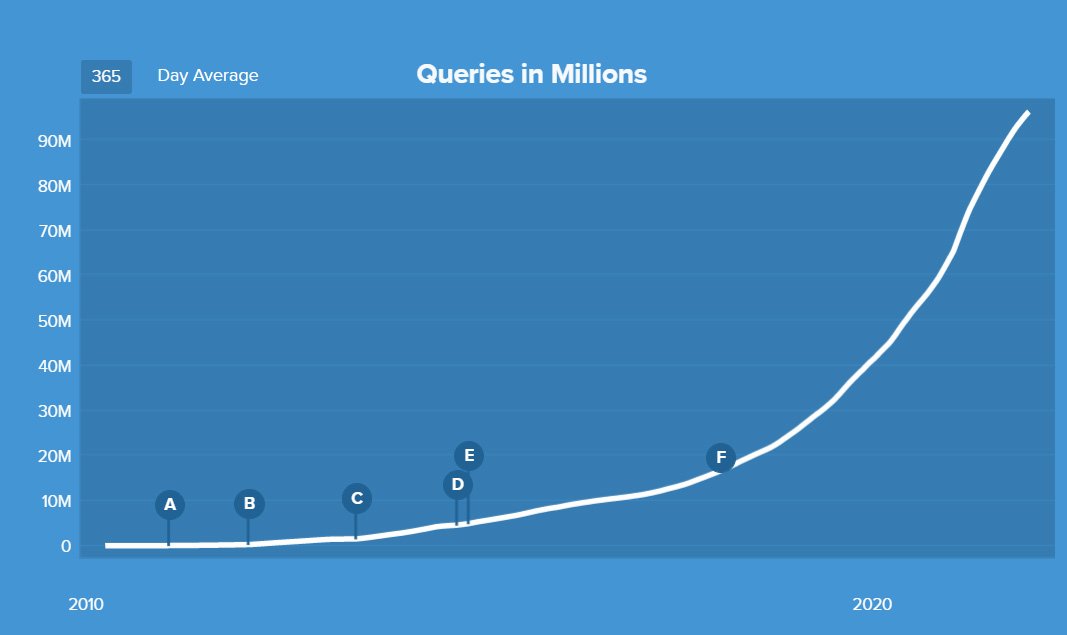
Поисковая система DuckDuckGo, делающая упор на конфиденциальность и безопасность данных пользователей, продолжает демонстрировать стремительный рост. Например, в 2021 году использование этого поисковика выросло на 47%, теперь он ежедневно обслуживает более 100 миллионов запросов.

Владельцы DuckDuckGo заверяют, что поисковая система не отслеживает и не фиксирует запросы, а также поведение пользователей на других сайтах. Вместо использования профилей и цифровых отпечатков посетителей DuckDuckGo задействует контекстную рекламу на основе поисковых запросов.

На деле это значит, что пользователь не увидит на других сайтах рекламу, например, телевизоров, если до этого он искал их на площадке DuckDuckGo. Именно этим поисковик отличается от своих аналогов, которые привыкли передавать другим сайтам интересы юзеров.

Более того, DuckDuckGo использует веб-краулер (поисковой робот) DuckDuckBot для создания собственной индексации, а также дополняет всё это данными партнёров — Wikipedia и Bing (но принципиально не Google).

В целом стоит отметить, что рост DuckDuckGo за более чем десятилетний период впечатляет. Видимо, многие пользователи действительно задумываются о конфиденциальности при работе в Сети, особенно это стало проявляться после соответствующих скандалов, коснувшихся Facebook и Google.


Напомним, что в январе DuckDuckGo побил собственный рекорд, обслужив 102 миллиона поисковых запросов в день. А в этом месяце мы писали, что команда разработчиков работает над десктопным браузером DuckDuckGo, в котором также будет сделан упор на конфиденциальность.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru