



Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

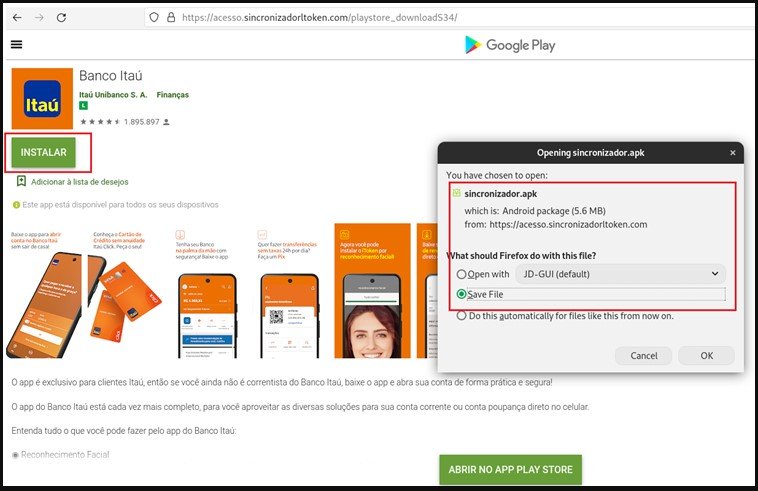
Исследователи обратили внимание на интересный банковский троян для Android, который использует необычную уловку для установки на мобильные устройства пользователей. Операторы вредоноса разместили веб-страницу, почти полностью копирующую официальный магазин приложений Google Play.

Таким образом, при скачивании зловреда потенциальная жертва будет думать, что устанавливает софт из проверенного и надёжного источника. Троян маскируется под официальное банковское приложение Itaú Unibanco (иконка вообще идентична).

Если пользователь нажимает кнопку «Установить», ему предлагают загрузить APK — это, кстати, является первым явным признаком нелегитимной программы. Стоит всегда помнить, что в настоящем Google Play Store софт устанавливается через интерфейс магазина, пользователя никогда не будут просить скачать и установить приложение вручную.

Исследователи из Cyble проанализировали эту киберугрозу и отметили интересную особенность Android-трояна. При запуске программа пытается открыть легитимное банковское приложение из Google Play Store.

Если вредоносу удаётся это сделать, он использует официальный софт для мошеннических транзакций, меняя введённые в поля данные. Примечательно, что троян не запрашивает подозрительных разрешений в системе, поэтому ему удаётся избежать детектирования антивирусными программами.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru