



Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Исследователи в области кибербезопасности выявили новые уязвимости в процессе хэндовер — фундаментальном механизме сотовой связи, обеспечивающем передачу абонента от одной базовой станции к другой. По совам экспертов, бреши затрагивают все поколения беспроводной телефонной технологии, начиная с 2G.

В случае эксплуатации выявленных багов злоумышленники могут запустить DoS- и MitM-атаки (Man-in-the-Middle, человек посередине), причём для этого им потребуется лишь дешёвое оборудование.

«Уязвимости хэндовер не ограничены одной реализацией процесса, а затрагивают множество сценариев. Проблемы в безопасности актуальны по сей день, при этом под угрозой все поколения сотовой сети, начиная с 2G (GSM)», — говорится в отчёте специалистов Нью-Йоркского университета.

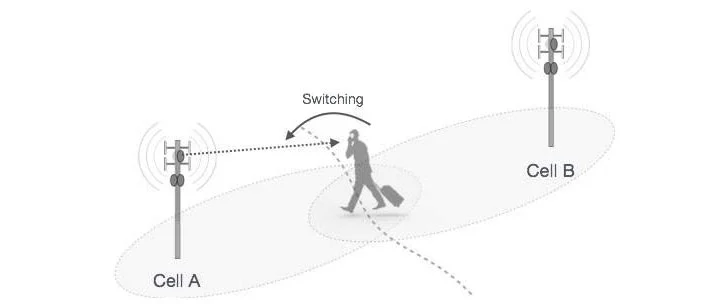
Хэндовер играет немаловажную роль в обеспечении приемлемого уровня связи для абонентов операторов связи. Например, этот процесс незаменим в том случае, если абонент во время звонка перемещается в транспорте по городу, ведь ему надо параллельно подбирать ближайшую базовую станцию.


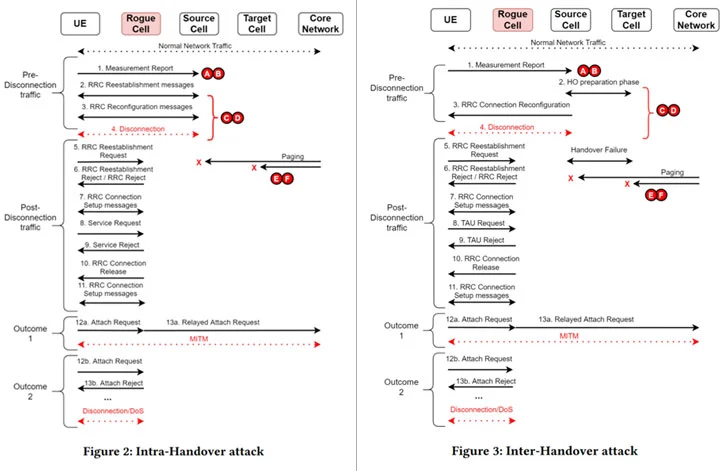
Как правило, хэндовер опирается на данные, отправляемые мобильным устройством абонента, которое измеряет уровень сигнала от базовых станций. Само собой, разработчики предусмотрели криптографическую защиту чтения сигналов смартфонов, однако сам контент никак не верифицируется.

В результате заранее подготовленный злоумышленник может заставить девайс пользователя подключиться к вредоносному узлу сотовой связи. Особенность такого вектора атаки заключается в том, что базовая станция не может обрабатывать некорректные значения в отчётах об уровне сигнала, поэтому злонамеренный хэндовер не будет распознаваться.

Что может делать атакующий в случае успешной эксплуатации уязвимостей? Ну, во-первых, стоит отметить, что у злоумышленника будет возможность просматривать, модифицировать и перенаправлять сообщения, которыми обмениваются устройство жертвы и сеть.


В качестве эксперимента исследователи проверили метод атаки на устройствах OnePlus 6, Apple iPhone 5, Samsung S10 5G и Huawei Pro P40 5G; все они оказались уязвимы.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru