



Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый JavaScript-троян, обеспечивающий злоумышленникам удалённый доступ, распространяется с помощью социальной инженерии. Отличительной особенностью зловреда стала «бесфайловая» техника, помогающая избежать детектирования антивирусными средствами.

Исследователи из Prevailion назвали троян «DarkWatchman». Согласно анализу, этот вредонос задействует алгоритм генерации доменов (DGA) для идентификации инфраструктуры командного сервера (C2), а системный реестр Windows используется для всех операций с хранилищем — именно так троян обходит антивирусы.

По словам Мэтта Стэфорда и Шермана Смита из команды Prevailion, DarkWatchman может перекомпилироваться и обновляться, а также «использует новые методы закрепления в атакованной системе». Таким образом, авторы шагнули ещё дальше в развитии бесфайловых вредоносов.

Кстати, одной из жертв операторов нового трояна стала некая российская корпорация, которую атаковали, предположительно, в начале ноября. Учитывая функциональные возможности и назначение DarkWatchman, исследователи сделали вывод, что он используется в качестве разведывательного инструмента для кибервымогателей.

Интересно, что такой подход поможет киберпреступникам избавиться от необходимости нанимать сторонних хакеров, которые обычно отвечают за копирование и извлечение вредоносного файла в систему.

Использование DarkWatchman в качестве начального этапа атаки шифровальщика позволит злоумышленникам лучше контролировать всю операцию. Троян приходит жертвам с фишинговым письмом, замаскированным под уведомление о том, что свободное место на хранилище подходит к концу.

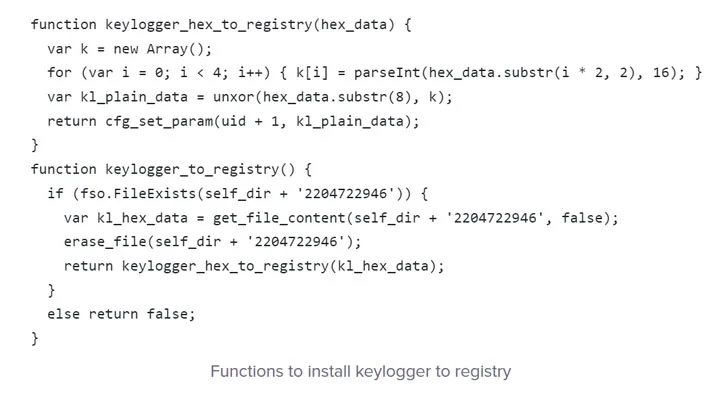
Помимо JavaScript-нагрузки, троян располагает кейлоггером, написанным на C#. Именно последний впоследствии хранится в системном реестре, чтобы избежать детектирования. Специалисты пока затрудняются сказать, какая именно группировка стоит за DarkWatchman.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru