



Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый бесфайловый троян использует реестр Windows как хранилище

Новый JavaScript-троян, обеспечивающий злоумышленникам удалённый доступ, распространяется с помощью социальной инженерии. Отличительной особенностью зловреда стала «бесфайловая» техника, помогающая избежать детектирования антивирусными средствами.

Исследователи из Prevailion назвали троян «DarkWatchman». Согласно анализу, этот вредонос задействует алгоритм генерации доменов (DGA) для идентификации инфраструктуры командного сервера (C2), а системный реестр Windows используется для всех операций с хранилищем — именно так троян обходит антивирусы.

По словам Мэтта Стэфорда и Шермана Смита из команды Prevailion, DarkWatchman может перекомпилироваться и обновляться, а также «использует новые методы закрепления в атакованной системе». Таким образом, авторы шагнули ещё дальше в развитии бесфайловых вредоносов.

Кстати, одной из жертв операторов нового трояна стала некая российская корпорация, которую атаковали, предположительно, в начале ноября. Учитывая функциональные возможности и назначение DarkWatchman, исследователи сделали вывод, что он используется в качестве разведывательного инструмента для кибервымогателей.

Интересно, что такой подход поможет киберпреступникам избавиться от необходимости нанимать сторонних хакеров, которые обычно отвечают за копирование и извлечение вредоносного файла в систему.

Использование DarkWatchman в качестве начального этапа атаки шифровальщика позволит злоумышленникам лучше контролировать всю операцию. Троян приходит жертвам с фишинговым письмом, замаскированным под уведомление о том, что свободное место на хранилище подходит к концу.

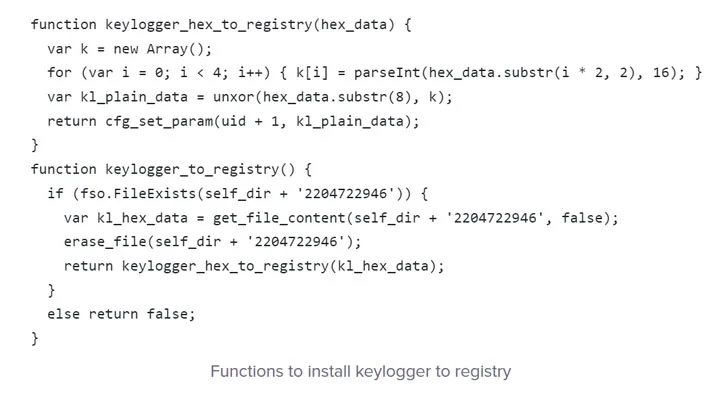
Помимо JavaScript-нагрузки, троян располагает кейлоггером, написанным на C#. Именно последний впоследствии хранится в системном реестре, чтобы избежать детектирования. Специалисты пока затрудняются сказать, какая именно группировка стоит за DarkWatchman.

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru