



Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Баги миллиардов чипов Wi-Fi и Bluetooth допускают кражу паролей

Исследователи из Дармштадтского технического университета и Центра новых производств и технологий опубликовали документ, в котором описывается способ извлечь пароли и манипулировать трафиком за счёт Wi-Fi-чипа и Bluetooth-компонента устройства жертвы.

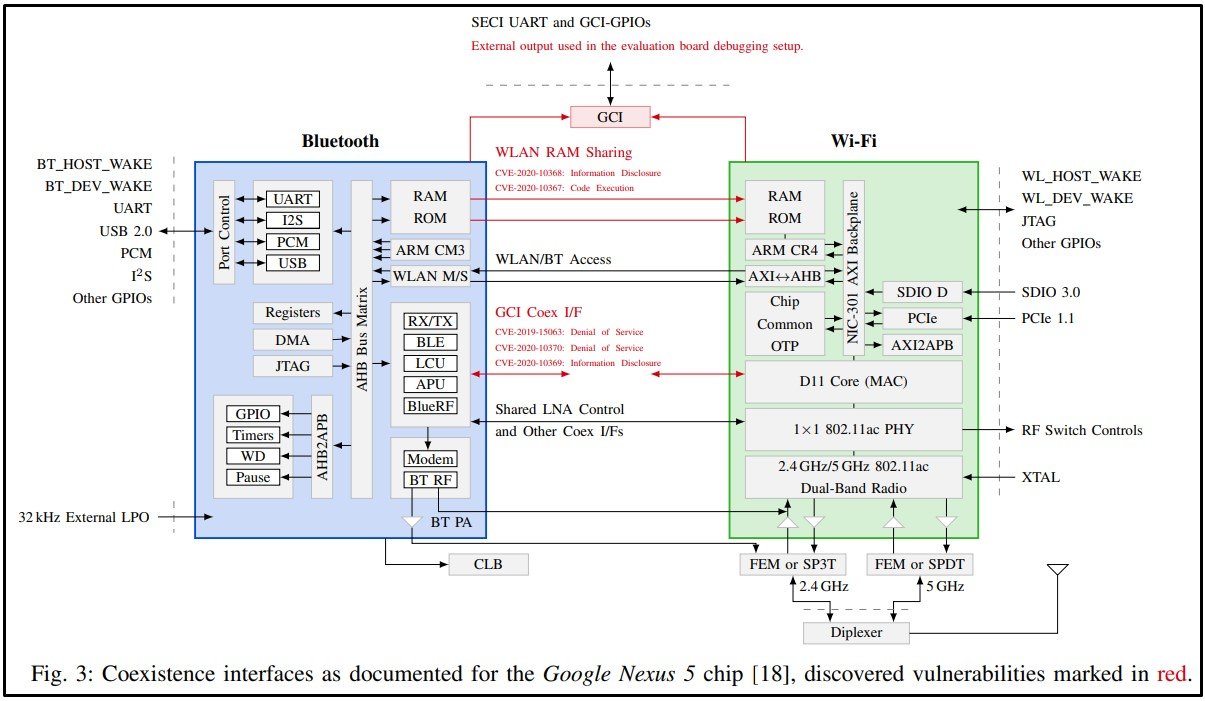
Современные смартфоны построены на однокристальных системах (System-on-a-Chip, SoC) с отдельными компонентами Bluetooth, Wi-Fi и LTE. У каждого из таких компонентов собственная реализация мер безопасности. Тем не менее зачастую они используют одни и те же ресурсы вроде антенны.

Как отметили специалисты в новом исследовании, существует способ задействовать общие ресурсы в качестве мостиков для запуска латеральных атак, приводящих к повышению прав в системе.

В результате потенциальному злоумышленнику открываются такие «прелести», как выполнение произвольного кода, чтение памяти и DoS.


Для корректной эксплуатации описанных проблем в безопасности экспертам сначала пришлось выполнить код на Wi-Fi- или Bluetooth-чипе. Допустим, это не так-то просто, скажете вы, однако задача значительно упрощается благодаря уязвимостям Bluetooth and Wi-Fi, о которых исследователи из Synopsys рассказывали летом.

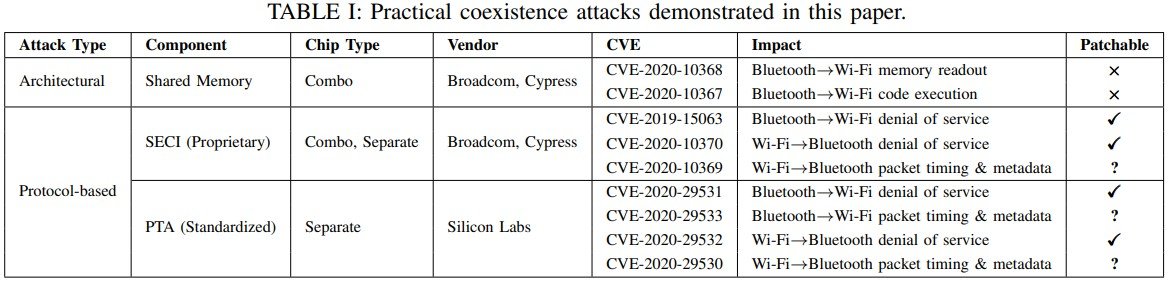
Как только специалисты смогли выполнить код, они использовали новый метод для латеральных атак с помощью общих ресурсов. В отчёте (PDF) описаны DoS-атаки «по воздуху», выполнение кода, извлечение паролей и чтение конфиденциальных данных. Подтверждена уязвимость чипсетов от Broadcom, Cypress и Silicon Labs.


Выявленным дырам присвоили следующие идентификаторы:

  • CVE-2020-10368: утечка незашифрованных данных (Wi-Fi)
  • CVE-2020-10367: выполнение коды (Wi-Fi)
  • CVE- 2019-15063: DoS (Wi-Fi)
  • CVE-2020-10370: DoS (Bluetooth)
  • CVE-2020-10369: утечка данных (Bluetooth)
  • CVE-2020-29531: DoS (Wi-Fi)
  • CVE-2020-29533: утечка данных (Wi-Fi)
  • CVE-2020-29532: DoS (Bluetooth)
  • CVE-2020-29530: утечка данных (Bluetooth)
Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru