



Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Volvo Cars, шведский производитель легковых автомобилей, сообщил о взломе своей сети. Согласно официальному заявлению компании, неизвестные киберпреступники смогли проникнуть на один из серверов и украсть данные о разработках и исследованиях.

Представители Volvo Cars отметили, что расследование киберинцидента идёт полным ходом, подчеркнув также, что отдельные операции компании могли пострадать от действий киберпреступников.

«Опираясь на текущую информацию, мы не видим каких-либо признаков нарушения безопасности или конфиденциальности наших клиентов», — гласит официальное уведомление.

Несмотря на то что производитель автомобилей пока воздерживается от подробностей, киберпреступная группировка Snatch уже взяла на себя ответственность за атаку. Как известно, эта группа распространяет программу-вымогатель.

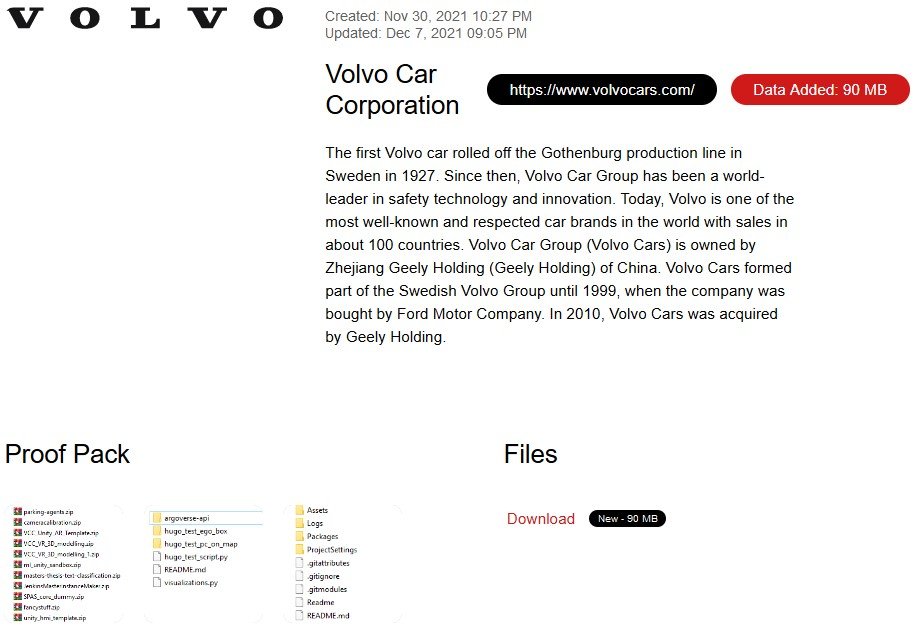
Судя по всему, операторы шифровальщика уже давно опубликовали информацию о взломе Volvo Cars на своём сайте, предназначенном для продажи данных об утечках. В качестве доказательства злоумышленники прикрепили ряд скриншотов с украденными файлами.

С тех пор Snatch даже успела выложить 39,5 МБ документов, якобы украденных в Volvo после взлома одного из серверов.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru