



Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Группа Snatch взломала Volvo Cars и украла внутренние документы компании

Volvo Cars, шведский производитель легковых автомобилей, сообщил о взломе своей сети. Согласно официальному заявлению компании, неизвестные киберпреступники смогли проникнуть на один из серверов и украсть данные о разработках и исследованиях.

Представители Volvo Cars отметили, что расследование киберинцидента идёт полным ходом, подчеркнув также, что отдельные операции компании могли пострадать от действий киберпреступников.

«Опираясь на текущую информацию, мы не видим каких-либо признаков нарушения безопасности или конфиденциальности наших клиентов», — гласит официальное уведомление.

Несмотря на то что производитель автомобилей пока воздерживается от подробностей, киберпреступная группировка Snatch уже взяла на себя ответственность за атаку. Как известно, эта группа распространяет программу-вымогатель.

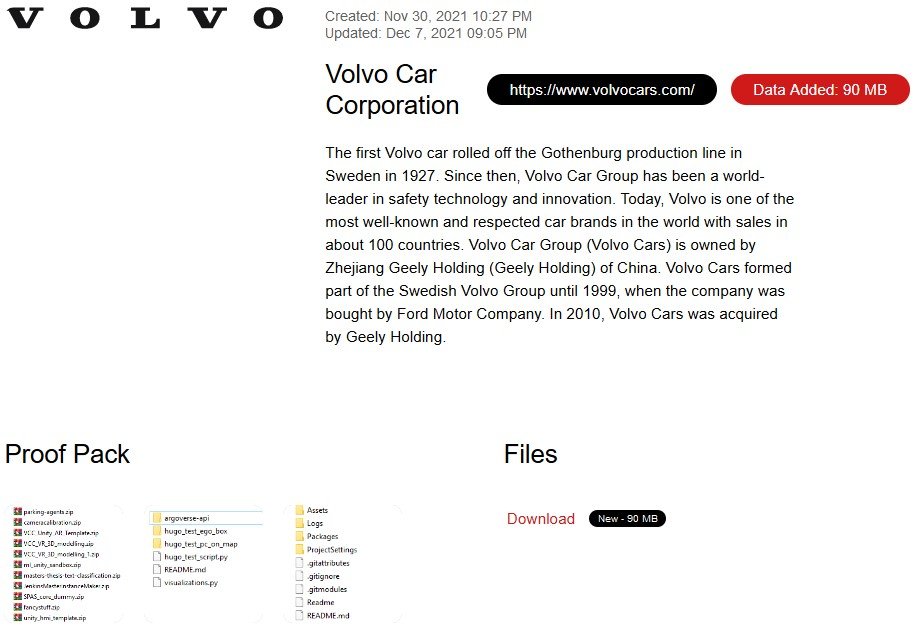
Судя по всему, операторы шифровальщика уже давно опубликовали информацию о взломе Volvo Cars на своём сайте, предназначенном для продажи данных об утечках. В качестве доказательства злоумышленники прикрепили ряд скриншотов с украденными файлами.

С тех пор Snatch даже успела выложить 39,5 МБ документов, якобы украденных в Volvo после взлома одного из серверов.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru