



Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Kali Linux дополнили набором инструментов для социальной инженерии

Offensive Security выпустила новую версию Kali Linux под номером 2021.4. Согласно примечаниям к выпуску, новый релиз дистрибутива принёс ряд нововведений: лучшая совместимость с Samba, возможность переключить зеркала менеджера пакетов, более плотная поддержка Apple M1 и многое другое.

С более продуманной совместимостью с Samba система Kali Linux 2021.4 может подключиться практически к любому существующему Samba-серверу, не беря в расчёт используемую версию протокола. Другими словами, пентестеры теперь смогут гораздо легче выявить уязвимые серверы Samba «из коробки» и без необходимости дополнительно конфигурировать Kali.

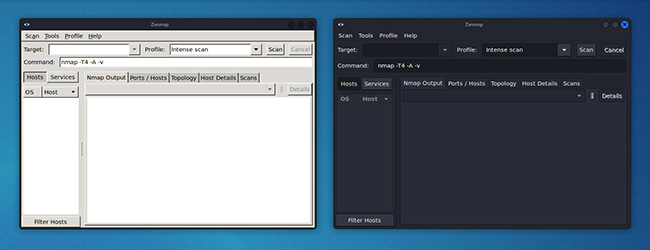
Также обновления коснулись инструментов Kaboxer, но тут скорее можно говорить о «косметике»: появилась поддержка тем окон и иконок. Это позволит программе корректно интегрироваться с видом рабочего стола. Вот вам пример для сравнения — как было и как стало:


Среди инструментов, появившихся в новой версии знаменитого дистрибутива, мы отметим следующие:

  • Dufflebag – ищет секреты в открытых EBS томах
  • Maryam – OSINT-фреймворк с открытым исходным кодом
  • Name-That-Hash – вычисляет типы хешей
  • Proxmark3 – используется для «прощупывания» Proxmark3 и RFID на возможность взлома
  • S3Scanner – сканирует Сеть на предмет открытых вёдер S3
  • Spraykatz – инструмент для извлечения учётных данных, автоматизирующий парсинг процесса lsass
  • truffleHog – ищет в git-репозиториях секреты и строки

В приложении NetHunter теперь есть набор инструментов «The Social-Engineer Toolkit». Kali NetHunter можно использовать для кастомизации имейл-уведомлений о получении личных сообщений на площадках Facebook, Messenger или Twitter.

Скачать новую версию Kali Linux можно тут.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru