



Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

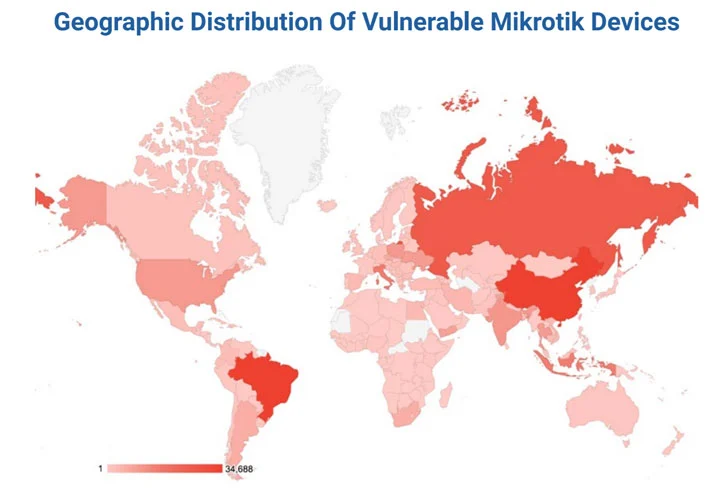
Как минимум 300 тысяч IP-адресов, связанных с устройствами MikroTik, оказались уязвимы перед известными эксплойтами, несмотря на то что производитель давно выпустил соответствующие патчи. Большинство девайсов находятся на территории Китая, Бразилии, России, Италии и Индонезии.

На непропатченные устройства обратили внимание исследователи из Eclypsium, также указавшие на тот факт, что именно девайсы от MikroTik являются одной из излюбленных целей для киберпреступников.

Взломав оборудование, злоумышленники могут использовать его для проведения DDoS-атак, туннелирования трафика и тому подобного. Одна из причин популярности устройств MikroTik у киберпреступников заключается в огромной поверхности атаки — по всему миру развёрнуто более двух миллионов таких девайсов.

Именно сетевое оборудование MikroTik взял на вооружение ботнет Mēris, атаковавший «Яндекс» в сентябре этого года. Тогда в качестве вектора атаки использовался эксплойт для уязвимости CVE-2018-14847.


По данным исследователей Eclypsium, 20 тыс. уязвимых устройств MikroTik внедряли скрипты для майнинга криптовалюты в веб-страницы, которые посещали пользователи.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru