



Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

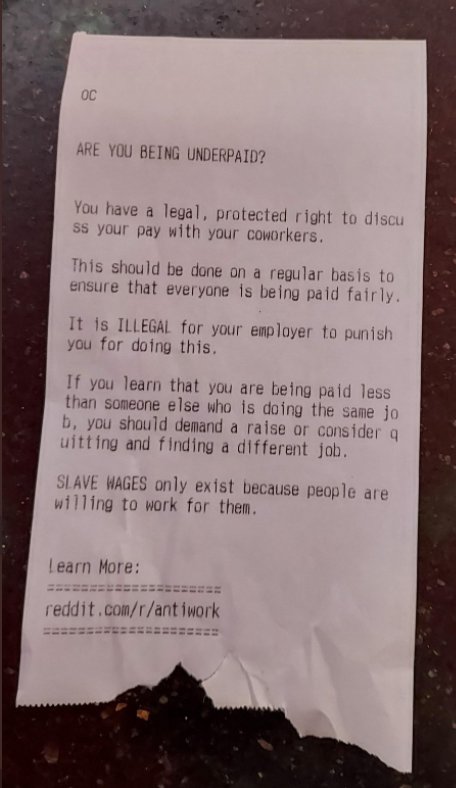
Неизвестные спамеры воспользовались интернет-доступом к множеству чековых принтеров и заставили их распечатать призыв не мириться с нищенской зарплатой. Судя по всему, рассылка проводилась коврово, без выбора мишеней; злоумышленники попросту отыскали в Сети устройства с открытым портом 9100/TCP и поставили им новую задачу.

О массовом характере акции свидетельствуют десятки жалоб в Twitter и Reddit с похожими фото. Авторы послания, растиражированного через принтеры, советуют сотрудникам компаний чаще обсуждать оплату труда с коллегами и не бояться требовать от руководства повышения зарплаты.


Тем, кто хочет узнать больше о правах трудящихся, предлагается заглянуть в Reddit-сообщество r/Antiwork. Цель спам-рассылки неясна; не исключено, что ее инициаторы хотели подмочить репутацию этой тематической группы.

Как выяснил репортер Motherboard, передача сырых данных TCP на неправильно настроенные принтеры осуществлялась с 25 разных серверов. Поиск по Shodan показал, что в интернете присутствуют тысячи устройств с открытым портом 9100.

Похожая ситуация наблюдалась три года назад, когда неизвестные спамеры попытались с помощью чужих принтеров поднять рейтинг блогера PewDiePie на YouTube. А в прошлом году такие возможности продемонстрировали эксперты CyberNews, но в назидательных целях, — они заставили плохо защищенные устройства распечатать руководство по кибербезопасности.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru