



Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

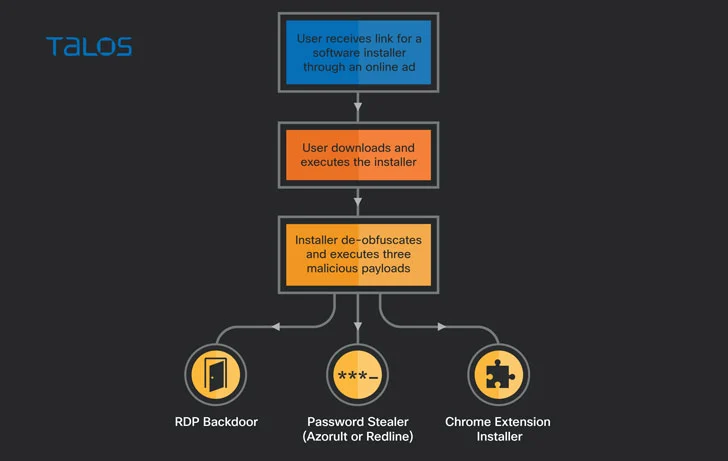
Специалисты обратили внимание на несколько новых вредоносных кампаний, в ходе которых злодеи используют фейковые установочные файлы популярных программ и игр: Viber, WeChat, NoxPlayer и Battlefield. Вместо легитимного софта пользователи получают бэкдор и вредоносное расширение для браузера Chrome.

Операторы этих вредоносов хотят выкрасть учётные данные жертвы, а также обеспечить себе удалённый доступ к скомпрометированному устройству. Эксперты Cisco Talos, зафиксировавшие эти атаки, дали имя киберпреступной группировке — «magnat».

Активность этой группы развивалась скачкообразно: атаки стартовали в конце 2018 года, потом было затишье, прервавшееся кампаниями в конце 2019 года, а затем скачок был зафиксирован в апреле 2021-го.

Как отмечают исследователи, преступники атакуют тех пользователей, кто ищет популярный софт в поисковиках. Подсовывая свои ссылки, злоумышленники отправляют потенциальных жертв на загрузку фейковых установщиков вредоноса RedLine Stealer и аддона «MagnatExtension».

Расширение для браузера пытается записывать нажатия клавиш и снимать скриншоты, в то время как бэкдор, написанный на AutoIt, обеспечивает удалённый доступ к компьютеру.


MagnatExtension маскируется под Safe browsing от Google, но при этом располагает рядом злонамеренных функций: собирает файлы cookie, крадёт разные данные, запускает JavaScript-код.

Адрес командного сервера (C2) жёстко задан в коде бэкдора, но есть и запасной способ подключения к нему — с помощью площадки Twitter. Вредоносная программа ищет хештеги #aquamamba2019 и #ololo2019 для получения нового адреса C2.

Минцифры готовится стать главным по искусственному интеллекту в России

Минцифры планируют официально наделить полномочиями по развитию и регулированию искусственного интеллекта в России. Ведомство будет анализировать большие фундаментальные модели, разрабатывать меры поддержки отрасли и помогать чиновникам внедрять нейросети в государственное управление.

Соответствующий проект постановления опубликован для общественного обсуждения.

Документ вносит изменения в положение о Минцифры, действующее с 2008 года. Если проект примут, министерство займётся анализом развития больших фундаментальных моделей и подготовкой предложений по совершенствованию правил их создания, внедрения и использования.

Отдельным направлением станет стимулирование российских ИИ-разработок. Какие именно меры поддержки предложит ведомство, пока не уточняется. Зато круг ответственности уже выглядит внушительно: от наблюдения за развитием моделей до формирования условий, в которых они должны расти, работать и желательно не устраивать регулятору сюрпризов.

Минцифры также будет оказывать методическую поддержку федеральным, региональным и муниципальным органам. Проще говоря, ведомство должно объяснять госструктурам, куда встраивать ИИ, как его применять и каким образом добиться от технологии реальной эффективности.

Изменения связаны с законом «О поддержке развития технологий искусственного интеллекта в РФ», основные положения которого вступили в силу 1 сентября 2026 года. Сам закон предусматривает наличие уполномоченного федерального органа в сфере ИИ, но напрямую его не называет. Теперь правительство собирается закрепить эту роль за Минцифры.

Как отмечают опрошенные ComNews юристы, проект практически дословно переносит предусмотренные законом полномочия в положение о министерстве.

RSS: Новости на портале Anti-Malware.ru