



Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Вредонос NginRAT маскируется под легитимные процессы на e-commerce-серверах

Серверы, которые используются для электронной коммерции, стали жертвой новой вредоносной программы NginRAT. Этот зловред выделяется тем, что прячется на Nginx-серверах, маскируясь под легитимные процессы. Его задача — перехватить данные банковских карт покупателей.

Примечательно, что NginRAT нашли на серверах, заражённых трояном CronRAT, открывающим злоумышленникам удалённый доступ. Пока вредонос попадался в США, Франции и Германии.

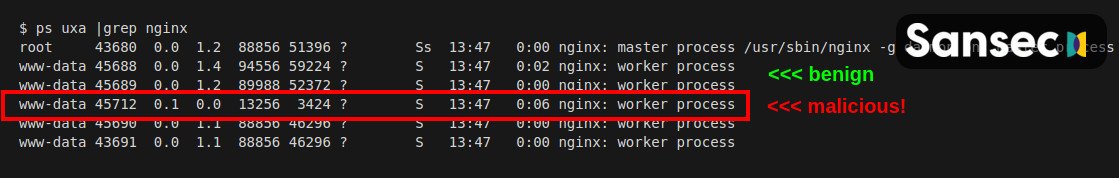
Процессы NginRAT практически не отличить от легитимных, поэтому детектирование вредоноса существенно затрудняется. Фактически, если специально не искать троян, его невозможно обнаружить невооружённым глазом.

Как и CronRAT, новый зловред открывает операторам доступ к скомпрометированной системе. Отдельные исследователи в области кибербезопасности отметили, что один троян страхует другого.

Некие киберпреступники, стоящие за распространением этих двух вредоносных программ, используют их для модификации кода на стороне сервера. Благодаря этой технике у злоумышленников есть возможность фиксировать всё, что вводят покупатели (с помощью запросов POST).

Специалисты Sansec изучили NginRAT после создания кастомного CronRAT и обмена информацией с командным сервером (C2), расположенным в Китае. Экспертам удалось заставить C2 отправить и выполнить пейлоад, доставляющий NginRAT.

В Sansec также указали на способ встраивания вредоноса и практически полное сходство его процесса с легитимным. Поскольку NginRAT использует именно такую технику, вредоносный код существует исключительно в памяти сервера.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru