



Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) внезапно стал блокировать Office, не давая пользователям открыть документы. Более того, под горячую руку также попал ряд исполняемых файлов. Оказалось, что во всём виновато ложноположительное детектирование вредоносной программы Emotet.

На проблему пожаловались администраторы Windows-компьютеров. Судя по многочисленным сообщениям, баг появился после обновления «защитника» до версии 1.353.1874.0.

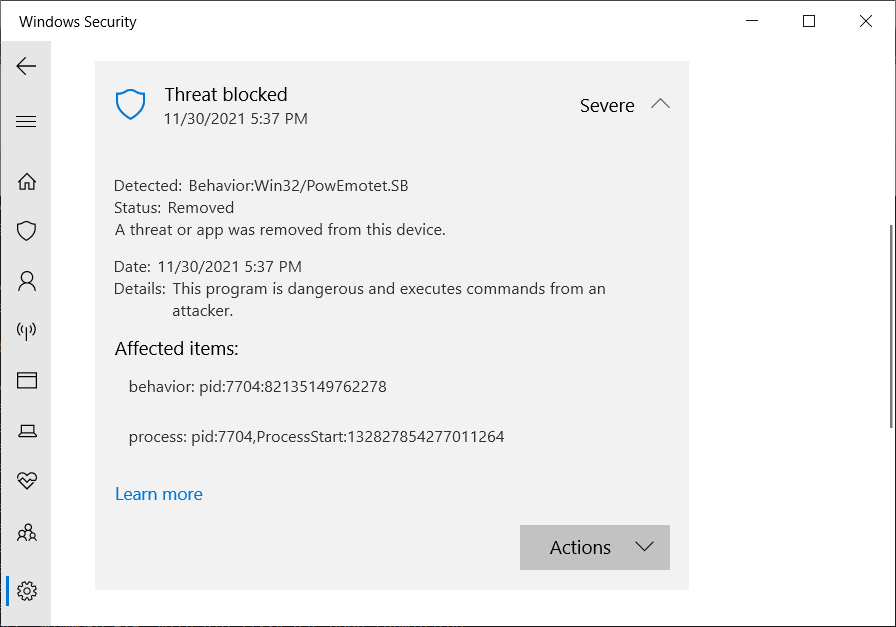
Таким образом, Microsoft Defender блокирует открытие файлов и выдаёт предупреждение о подозрительной активности, связанной с Win32/PowEmotet.SB или Win32/PowEmotet.SC. Некоторые администраторы не могли открыть Excel-документы, при этом в качестве причины они указывали обновление до версии 1.353.1874.0.

Специалисты BleepingComputer смогли воспроизвести ложноположительное срабатывание на виртуальной машине с Windows 10 и со свежей базой сигнатур Microsoft Defender. Результат можно увидеть на скриншоте ниже:


Представители Microsoft уже отреагировали на жалобы администраторов и сообщили, что корпорация работает над устранением проблемы. Напомним, на прошлой неделе стало известно, что последние обновления Windows Server вырубили Microsoft Defender.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru