



Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender испугал админов ложным детектом трояна Emotet

Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) внезапно стал блокировать Office, не давая пользователям открыть документы. Более того, под горячую руку также попал ряд исполняемых файлов. Оказалось, что во всём виновато ложноположительное детектирование вредоносной программы Emotet.

На проблему пожаловались администраторы Windows-компьютеров. Судя по многочисленным сообщениям, баг появился после обновления «защитника» до версии 1.353.1874.0.

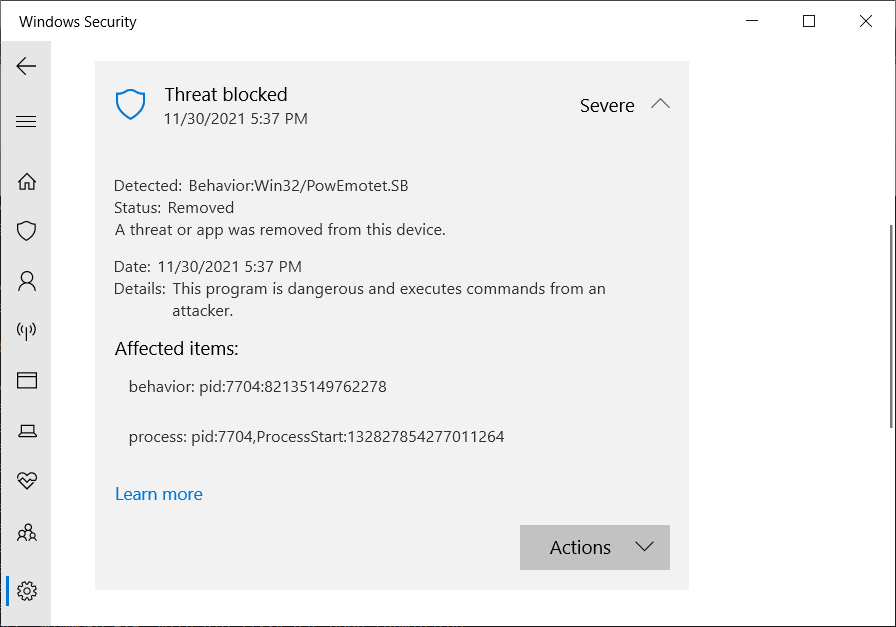
Таким образом, Microsoft Defender блокирует открытие файлов и выдаёт предупреждение о подозрительной активности, связанной с Win32/PowEmotet.SB или Win32/PowEmotet.SC. Некоторые администраторы не могли открыть Excel-документы, при этом в качестве причины они указывали обновление до версии 1.353.1874.0.

Специалисты BleepingComputer смогли воспроизвести ложноположительное срабатывание на виртуальной машине с Windows 10 и со свежей базой сигнатур Microsoft Defender. Результат можно увидеть на скриншоте ниже:


Представители Microsoft уже отреагировали на жалобы администраторов и сообщили, что корпорация работает над устранением проблемы. Напомним, на прошлой неделе стало известно, что последние обновления Windows Server вырубили Microsoft Defender.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru