



Журналистов и правозащитников в Южной Корее атакует шпион Chinotto

Журналистов и правозащитников в Южной Корее атакует шпион Chinotto

Журналистов и правозащитников в Южной Корее атакует шпион Chinotto

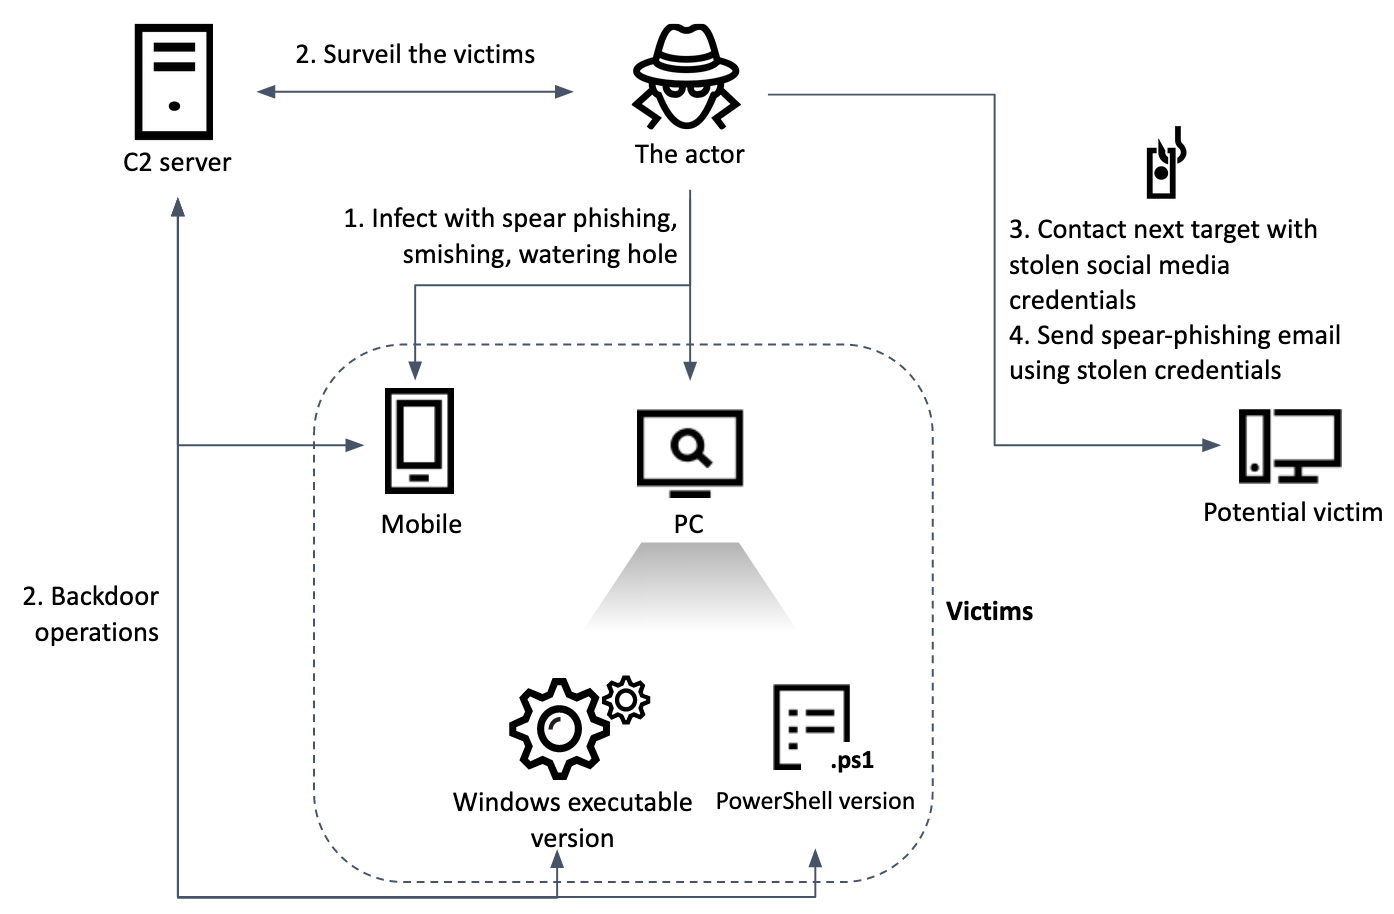
При разборе вредоносной атаки на южнокорейское новостное издание эксперты «Лаборатории Касперского» обнаружили новую программу-шпион. Как оказалось, Chinotto существует в трех видах — как PowerShell-скрипт, исполняемый код Windows и приложение для Android.

Схемы управления этими зловредами схожи и полагаются на HTTP, поэтому у оператора есть возможность отдавать команды всему семейству из единого центра. Владельцем трехглавого дракона, по мнению Kaspersky, является APT-группа ScarCruft, она же Reaper и APT37, предположительно спонсируемая правительством КНДР.

Выявить Chinotto удалось следующим образом. На зараженном хосте был найден подозрительный файл .hta; анализ показал, что он содержит VBS-скрипт — простой бэкдор, способный выполнять PowerShell-команды. Компрометация сервера, судя по логам, произошла 22 марта 2021 года; вектор атаки из-за кратковременного доступа к узлу установить не удалось.

Полнофункциональный Chinotto появился в системе в конце августа и сразу начал делать скриншоты и искать интересующие операторов данные. На машине были обнаружены и другие зловреды, помогавшие собирать и выводить ценную информацию.

Злоумышленники также пытались от имени жертвы рассылать вредоносные письма ее знакомым — отыскивали их в Facebook, получив доступ к аккаунту жертвы с помощью украденных у нее учетных данных. За первичным контактом в соцсети следовало персональное послание по email с приаттаченным RAR-файлом.

Содержащийся в нем документ Word, судя по названию, содержал новую информацию об обстановке в Северной Корее и ответной реакции органов нацбезопасности. Однако при его открытии запускался вредоносный макрос, запускающий цепочку заражения: VBA > шелл-код > бэкдор со стороннего сервера.

Примечательно, что этот макрос вначале проверяет присутствие защитных решений Kaspersky. Если таковое имеется, зловред изменяет ключ реестра, чтобы заручиться доверием в системе; после этого запуск любого кода VBA не потребует согласия пользователя, Microsoft Office даже не выведет предупреждение.

Версия Chinotto для Android распространяется через смишинг (вредоносные ссылки в СМС). При установке зловред запрашивает большое количество разрешений; получив их, ворует список контактов, СМС-сообщения, записи о звонках, аудиозаписи и данные из приложений — таких как Huawei Drive, Tencent WeChat (Weixin), KakaoTalk.


Изучение инфраструктуры, которую ScarCruft использует для проведения атак, позволило экспертам и местной CERT выявить несколько других жертв Chinotto — перебежчиков из КНДР и журналистов-политологов, работающих в южнокорейских изданиях. Обнаружены также ранние образцы Chinotto, загруженные на серверы APT-группы в середине 2020 года, — они распространялись через документы HWP (созданные в Hangul, редакторе текстов на корейском языке).

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru