



Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Операторы теневого маркетплейса Cannazon отключили свои серверы, объявив, что уходят на покой. Видимо, им так и не удалось восстановить работоспособность ресурсов после DDoS-атаки, положившей и основной onion-сайт, и его зеркала.

Торговая площадка Cannazon заработала в сети Tor весной 2018 года. Там в основном выставлялись к продаже препараты на основе конопли, и очень скоро этот маркетплейс стал крупнейшим поставщиком такого товара в страны Европы.

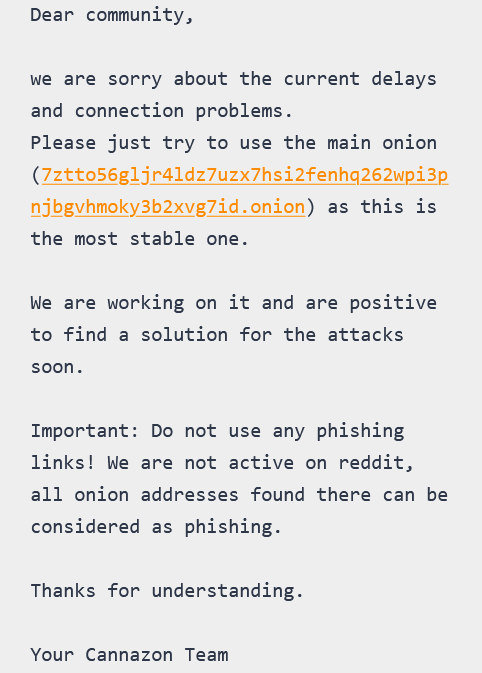
В начале этого месяца продавцы и покупатели марихуаны начали испытывать трудности с доступом к Cannazon; у многих не работали даже приватные ссылки. Две недели назад на сервисе появилось разъяснение: сайт находится под мощной DDoS-атакой, операторы надеются, что им удастся справиться с проблемой.


Пользователей охватила паника: известны случаи, когда владельцы доходного, но противозаконного сервиса попросту сливались, прихватив с собой деньги партнеров (в среде киберкриминала такой побег называют exit scam).

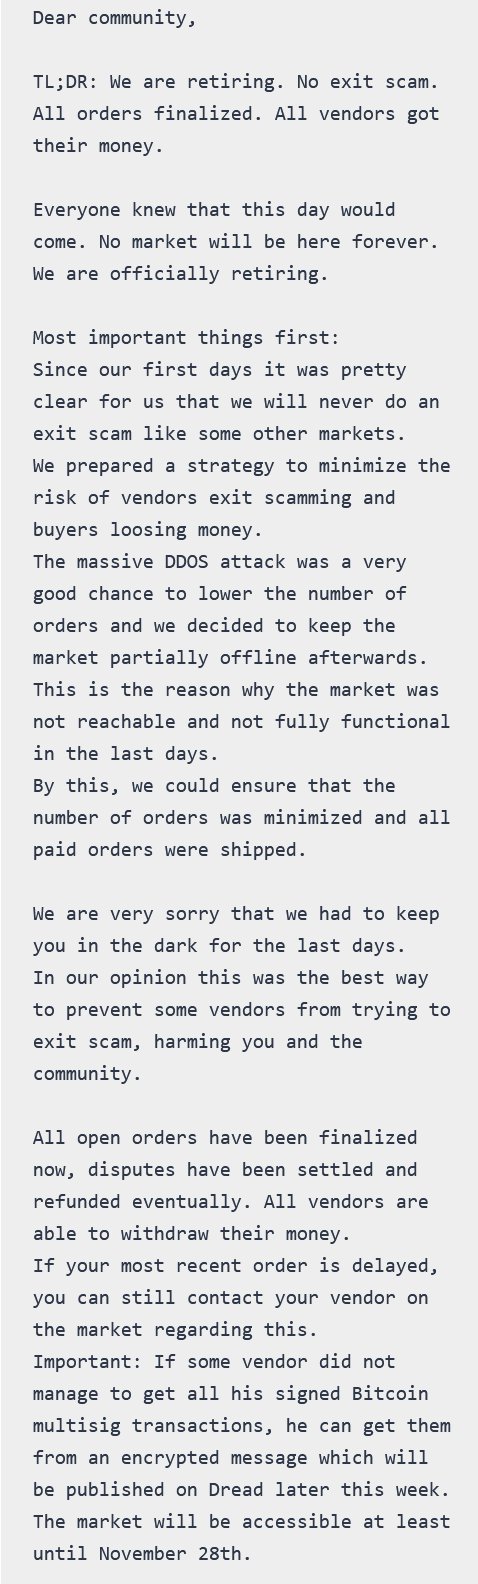
Однако админ Cannazon продолжил публиковать «вести с фронта», а на прошлой неделе заявил, что они сворачивают операции, погасив все задолженности партнерам.


Вчера, по свидетельству BleepingComputer, одиозный маркетплейс ушел в офлайн. Не исключено, что в Tor появятся его клоны, с тем же именем, но другим адресом. Осиротевшая аудитория Cannazon ринется туда, но может наткнуться на мошенников — такие случаи в преступном мире тоже нередки.

Нелегальных торговых площадок в даркнете великое множество, и правоохранители стараются закрыть хотя бы самые крупные из них. Так, в прошлом году блюстителям правопорядка удалось захватить серверы и задержать оператора DarkMarket, а также  провести масштабную операцию Disruptor по поимке продавцов и покупателей запрещенных товаров и услуг.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru