



Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Крупнейший рынок марихуаны в даркнете закрылся после мощной DDoS-атаки

Операторы теневого маркетплейса Cannazon отключили свои серверы, объявив, что уходят на покой. Видимо, им так и не удалось восстановить работоспособность ресурсов после DDoS-атаки, положившей и основной onion-сайт, и его зеркала.

Торговая площадка Cannazon заработала в сети Tor весной 2018 года. Там в основном выставлялись к продаже препараты на основе конопли, и очень скоро этот маркетплейс стал крупнейшим поставщиком такого товара в страны Европы.

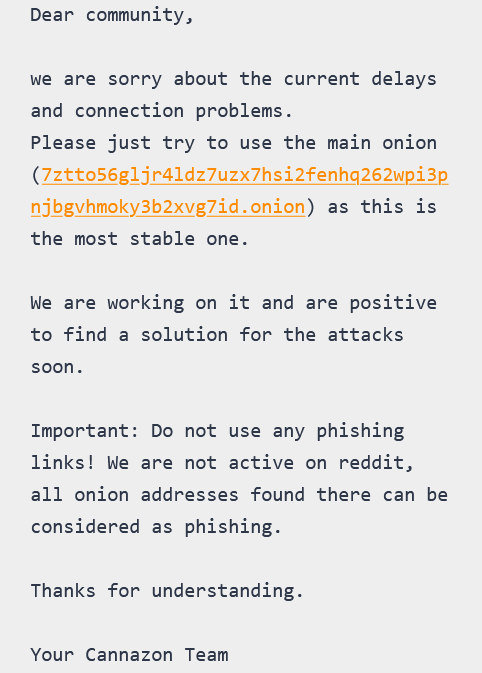
В начале этого месяца продавцы и покупатели марихуаны начали испытывать трудности с доступом к Cannazon; у многих не работали даже приватные ссылки. Две недели назад на сервисе появилось разъяснение: сайт находится под мощной DDoS-атакой, операторы надеются, что им удастся справиться с проблемой.


Пользователей охватила паника: известны случаи, когда владельцы доходного, но противозаконного сервиса попросту сливались, прихватив с собой деньги партнеров (в среде киберкриминала такой побег называют exit scam).

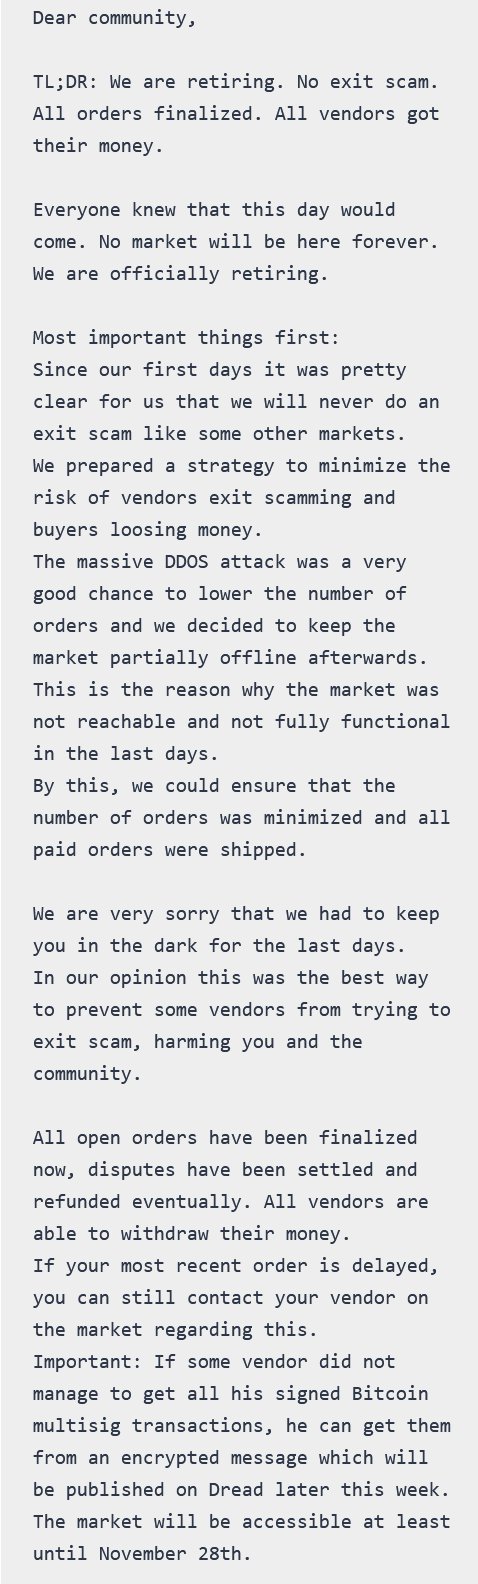
Однако админ Cannazon продолжил публиковать «вести с фронта», а на прошлой неделе заявил, что они сворачивают операции, погасив все задолженности партнерам.


Вчера, по свидетельству BleepingComputer, одиозный маркетплейс ушел в офлайн. Не исключено, что в Tor появятся его клоны, с тем же именем, но другим адресом. Осиротевшая аудитория Cannazon ринется туда, но может наткнуться на мошенников — такие случаи в преступном мире тоже нередки.

Нелегальных торговых площадок в даркнете великое множество, и правоохранители стараются закрыть хотя бы самые крупные из них. Так, в прошлом году блюстителям правопорядка удалось захватить серверы и задержать оператора DarkMarket, а также  провести масштабную операцию Disruptor по поимке продавцов и покупателей запрещенных товаров и услуг.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru