



HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

HP пропатчила червеобразную уязвимость, затрагивающую более 150 МФУ

Компания Hewlett Packard (HP) выпустила обновления, в которых разработчики устранили уязвимость, затрагивающую более 150 моделей многофункциональных устройств (МФУ). Брешь опасна тем, что позволяет создать червеобразный эксплойт и перемещаться по другим уязвимым принтерам внутри сети.

Проблему, получившую идентификатор CVE-2021-39238, обнаружили эксперты F-Secure Александр Большев и Тимо Хирвонен. В настоящее время соответствующий патч доступен на официальном сайте HP.

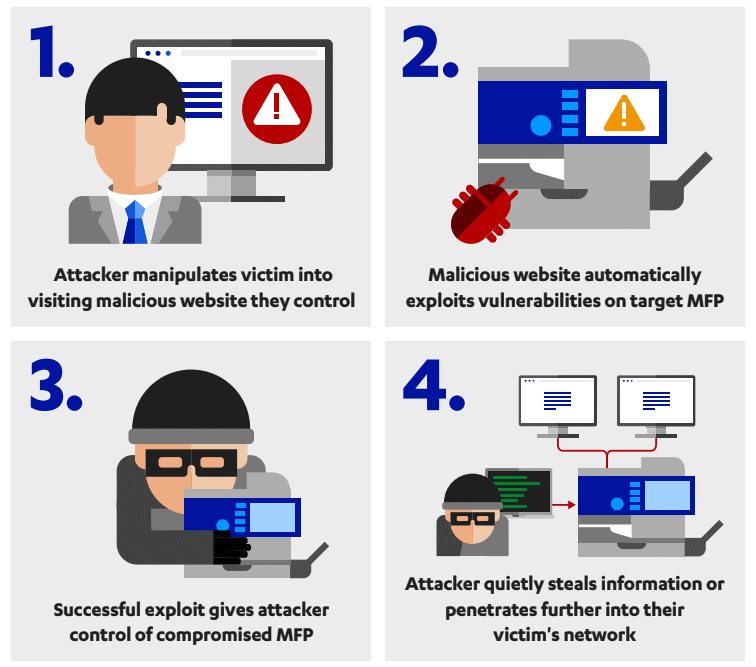
По словам специалистов, уязвимость представляет собой возможность переполнения буфера в парсере шрифтов. Потенциальный злоумышленник может использовать этот баг для получения контроля над прошивкой устройств, кражи данных или создания ботнета из уязвимых МФУ.

Эксперты F-Secure также подчеркнули, что эксплуатация CVE-2021-39238 практически не оставляет следов, что затруднит расследование подобного киберинцидента в организации. Использовать брешь можно как с помощью вредоносных сайтов, так и прямой атакой на устройства из Сети.


Кроме того, условный атакующий может загрузить вредоносный код с помощью USB-накопителя, который подключается к принтерам HP, или отправить фишинговую рассылку с вредоносным PDF-документом, который запустит эксплойт.

Большев и Хирвонен также указали и на другую уязвимость — CVE-2021-39237. К счастью, этот баг можно использовать только при наличии физического доступа к МФУ. На данный момент, как отметили специалисты F-Secure, реальной эксплуатации брешей в атаках зафиксировано не было.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru