



Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Наблюдатели из Malwarebytes фиксируют рост вредоносной активности на YouTube. Злоумышленники торопятся использовать ажиотаж вокруг новых версий популярных игр — разработчики ежегодно готовят такие подарки к Рождеству, обещая бонусы за предзаказ и скидки на первое время после запуска.

Этот год не составил исключения. Геймеры уже активно ищут на YouTube возможность свободного доступа к Skyrim Anniversary Edition, Forza Horizon 5, Jurassic World Evolution 2 и другим новинкам. Поисковые запросы на кряки игр и кейгены — рядовое явление; распространители зловредов прекрасно это знают и используют в своих целях.

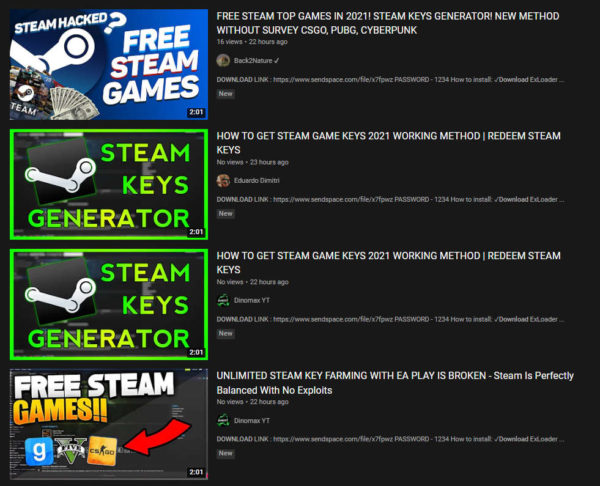
Авторы текущей вредоносной кампании запостили рекламу «бесплатных ключей Steam» под множеством аккаунтов.


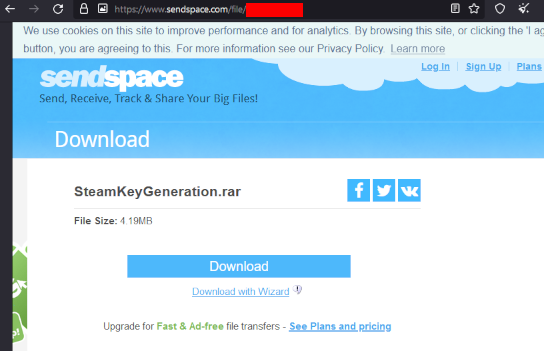
Проведенный в Malwarebytes анализ показал, что предлагаемые ссылки почти во всех случаях ведут на один и тот же сайт загрузок.


Выложенный там RAR-файл защищен паролем, который обычно указан в описании видеоролика на YouTube. Архив содержит исполняемый файл — инфостилера, которого защитные решения Malwarebytes детектируют как Trojan.Malpack (из-за упаковщика, не внушающего доверие). Такой же вердикт был получен в ходе вредоносной кампании, ориентированной на поклонников Fortnite.

Похоже, на этот раз злоумышленники заранее подготовили себе плацдарм, проведя фишинговые рассылки для сбора учетных данных YouTube и получения доступа к аккаунтам, вызывающим доверие у геймеров. Как бы то ни было, эксперты советуют не терять голову при виде рекламы «бесплатного сыра» и обращать внимание на такие верные признаки обмана:

  • бурная радость по поводу (маловероятного) взлома популярной платформы вроде Steam и появившейся возможности поиграть бесплатно;
  • массовое появление новых аккаунтов, публикующих только видеоролики; внезапная смена контента в давно созданных и заброшенных профилях;
  • блокировка комментариев при наличии ссылок на сторонние сайты.
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru