



Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Иранская киберпреступная группировка крадёт учётные данные пользователей Google и Instagram, используя при этом вредоносную программу PowerShortShell и уязвимость в Microsoft MSHTML. О новой вредоносной кампании рассказали исследователи из SafeBreach Labs.

Зловред PowerShortShell также используется для слежки за пользователями Telegram и сбора информации о системах взломанных устройств. Все эти сведения отправляются на специальный сервер, находящийся под контролем киберпреступников.

По словам SafeBreach Labs, активность злоумышленников впервые была зафиксирована в июле, когда стартовали письма целевого фишинга. Преступники атаковали в первую очередь пользователей Windows, поскольку вложенный документ в формате Word содержал эксплойт для RCE-бага в Microsoft MSHTML — CVE-2021-40444.

Пейлоад PowerShortShell запускается с помощью DLL, которая первой попадает в систему жертвы. После запуска PowerShell-скрипт начинает сбор данных и параллельно снимает скриншоты. Всё это практически сразу уходит на сервер злоумышленников.

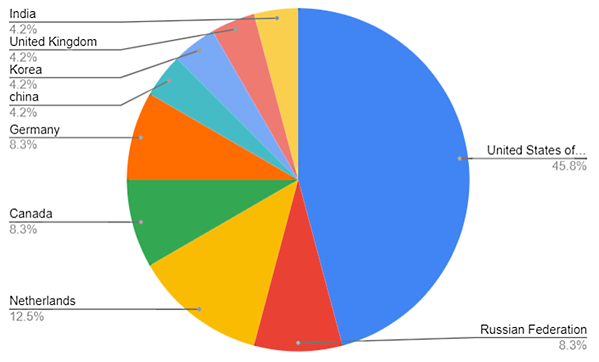
«Практически 50% жертв группировки располагаются в США. Судя по содержанию фишинговых писем, которые упоминают президента Ирана и его ошибки на посту, кампания нацелена на иранцев, проживающих на территории другой страны», — объясняет команда SafeBreach Labs.

Второе место по числу жертв атаки занимают Нидерланды (12,5%), а третье делят между собой Россия, Канада и Германия (8,3%).

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru