



Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Баг Microsoft MSHTML используется для кражи паролей Google, Instagram

Иранская киберпреступная группировка крадёт учётные данные пользователей Google и Instagram, используя при этом вредоносную программу PowerShortShell и уязвимость в Microsoft MSHTML. О новой вредоносной кампании рассказали исследователи из SafeBreach Labs.

Зловред PowerShortShell также используется для слежки за пользователями Telegram и сбора информации о системах взломанных устройств. Все эти сведения отправляются на специальный сервер, находящийся под контролем киберпреступников.

По словам SafeBreach Labs, активность злоумышленников впервые была зафиксирована в июле, когда стартовали письма целевого фишинга. Преступники атаковали в первую очередь пользователей Windows, поскольку вложенный документ в формате Word содержал эксплойт для RCE-бага в Microsoft MSHTML — CVE-2021-40444.

Пейлоад PowerShortShell запускается с помощью DLL, которая первой попадает в систему жертвы. После запуска PowerShell-скрипт начинает сбор данных и параллельно снимает скриншоты. Всё это практически сразу уходит на сервер злоумышленников.

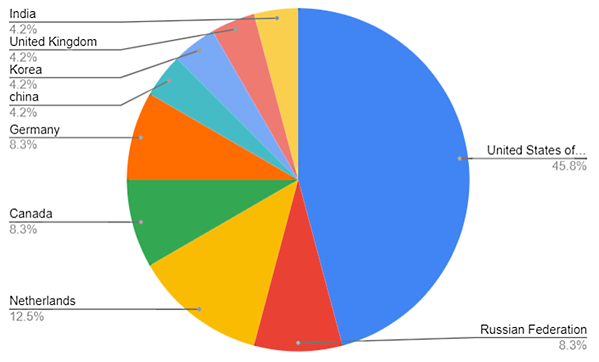
«Практически 50% жертв группировки располагаются в США. Судя по содержанию фишинговых писем, которые упоминают президента Ирана и его ошибки на посту, кампания нацелена на иранцев, проживающих на территории другой страны», — объясняет команда SafeBreach Labs.

Второе место по числу жертв атаки занимают Нидерланды (12,5%), а третье делят между собой Россия, Канада и Германия (8,3%).

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru