



СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

СБУ задержала пятерых членов группы Phoenix, взламывавших смартфоны

Служба безопасности Украины (СБУ) задержала пятерых граждан, которые якобы состоят в международной киберпреступной группировке Phoenix. Как сообщили правоохранители, эта группа специализируется на удалённом взломе мобильных устройств.

В пресс-службе СБУ отметили, что арестованные граждане проживают в Киеве и Харькове и являются выпускниками высших технических вузов.

Phoenix — кибергруппировка, заинтересованная в первую очередь финансово. Атакующие удалённо получают доступ к аккаунтам пользователей мобильных устройств, а потом пытаются взломать банковские приложения и опустошить счета жертв.

Если первый сценарий терпит неудачу, злоумышленники собирают персональные данные пользователя и продают их третьим лицам. Для этого используются фишинговые сайты, замаскированные под легитимные ресурсы Apple или Samsung.

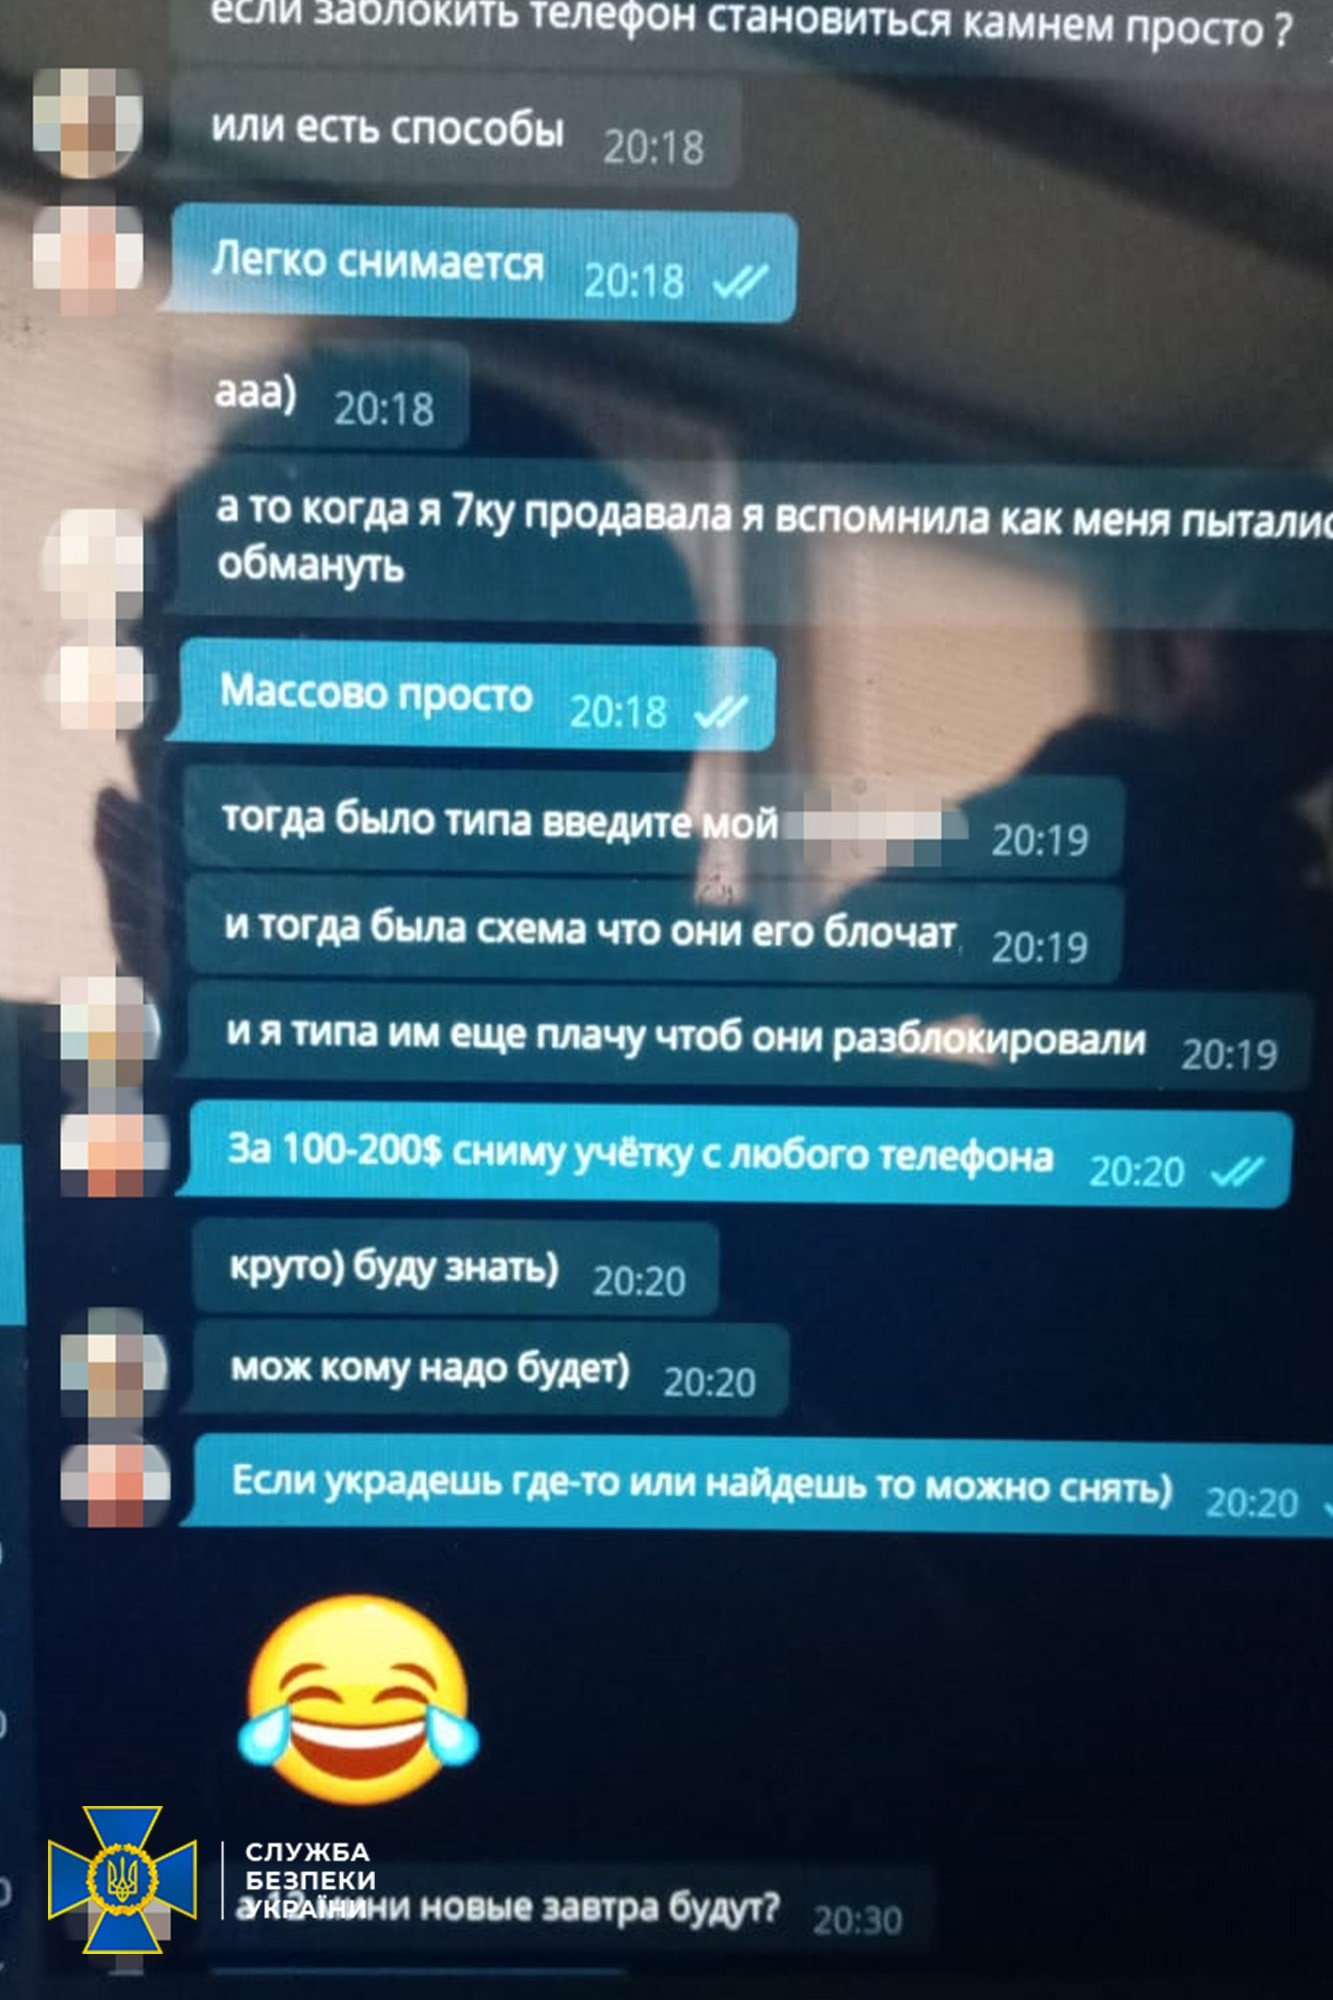
Phoenix действует по меньшей мере два года, за которые преступники успели взломать аккаунты нескольких сотен пользователей. Кроме того, члены группы предлагали услуги взлома мобильных устройств другим заинтересованным лицам, установив ценник между 100 и 200 долларами.


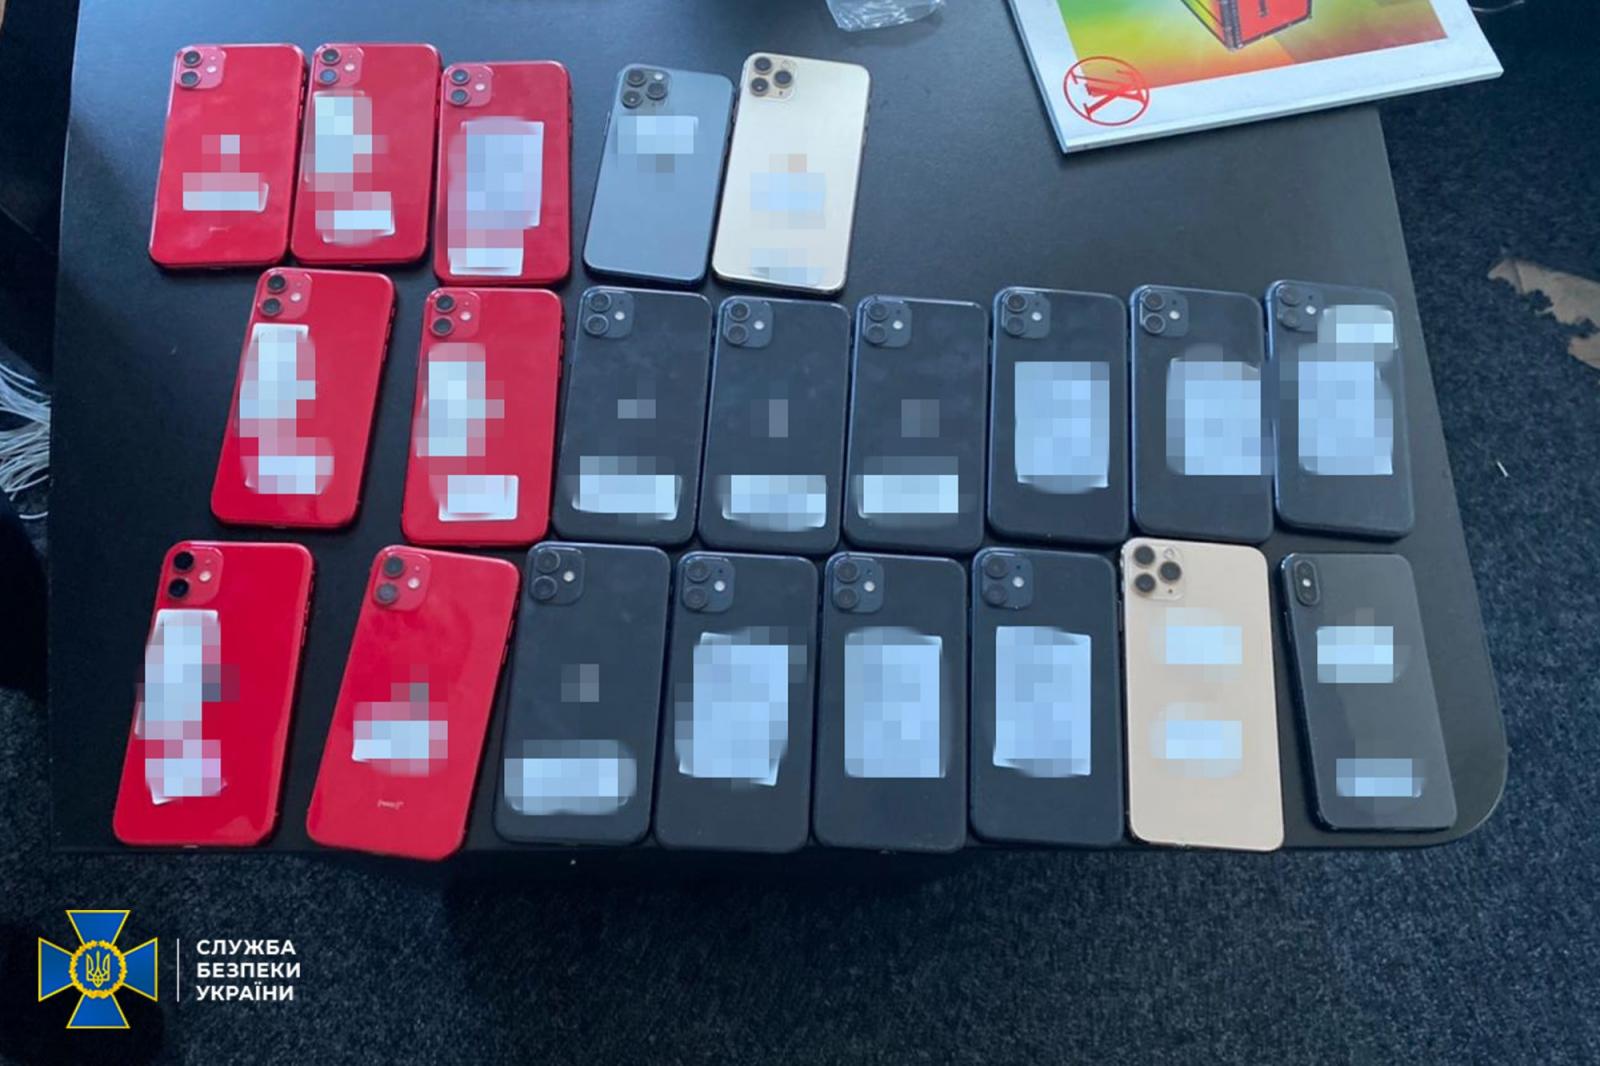
Иногда Phoenix занималась разблокировкой украденных или утерянных устройств iPhone. По мету жительства каждого из пяти задержанных полиция провела обыски, в ходе которых правоохранители изъяли компьютерное оборудование, мобильные телефоны, специальный софт и аппаратные составляющие.


СБУ обещает продолжить расследование деятельности арестованных, а пока последним грозит 361 статья УК Украины — незаконное вмешательство в работу компьютерных систем и сетей.


Напомним, что в начале месяца сотрудники СБУ вычислили, по их словам, пятерых агентов ФСБ, связанных с атаками российской киберпреступной группировки Gamaredon.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

RSS: Новости на портале Anti-Malware.ru