



Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Неуловимый JavaScript-дроппер щедро раздает RAT-троянов и инфостилеров

Исследователи из HP обнаружили нового JavaScript-зловреда, который уже активно используется для засева троянов удаленного доступа и программ для кражи информации. Вредонос, получивший кодовое имя RATDispenser, пока плохо детектируется антивирусами.

Новоявленный загрузчик, по данным экспертов, объявился в интернете три месяца назад. Из 155 выявленных образцов 94% работали как дроппер, то есть не использовали сетевые соединения для доставки целевой полезной нагрузки.

Распространяется RATDispenser через спам-письма с вредоносным вложением. Для маскировки приаттаченный файл снабжен двойным расширением — .txt.js.

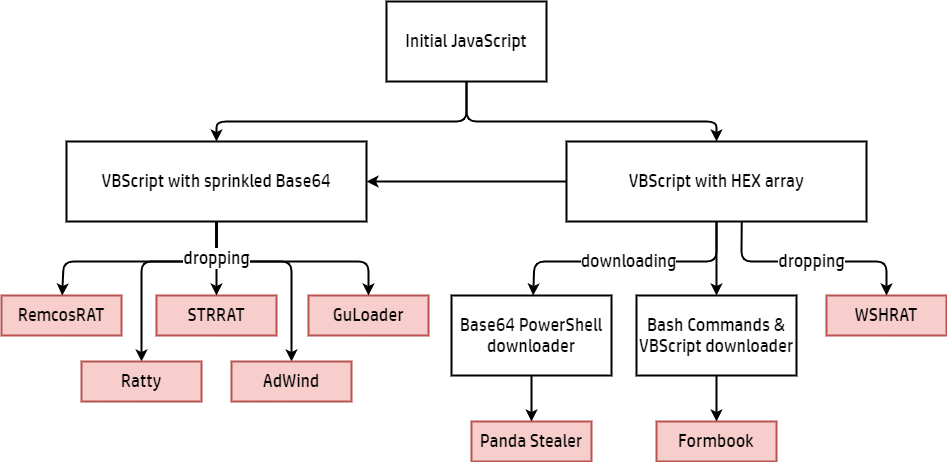
С той же целью вирусописатели используют обфускацию; при запуске зловред расшифровывает себя и записывает VBScript-файл в папку %TEMP%, используя cmd.exe. В итоге на машину жертвы загружается RAT-троян или инфостилер.

На настоящий момент выявлено восемь разных вредоносов, доставляемых с помощью RATDispenser. Чаще всего это STTRAT или WSHRAT, остальные (AdWind, Formbook) — менее чем в 20% случаев. Не исключено, что операторы JavaScript-загрузчика предоставляют его в пользование как сервис (Malware-as-a-Service, MaaS).

Эксперты различают три версии вредоноса; больше пока не найдено, но в ближайшее время могут появиться новые. На VirusTotal, по данным HP, загружено 77 сэмплов; средний уровень детектирования — всего 11%.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru