



Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Супер-пупер безопасный режим наконец добавили в Microsoft Edge

Microsoft незаметно для пользователей добавила «супер-пупер защищённый режим» в браузер Microsoft Edge. Теперь любители этого интернет-обозревателя смогут рассчитывать на более безопасный веб-сёрфинг без просадок по производительности.

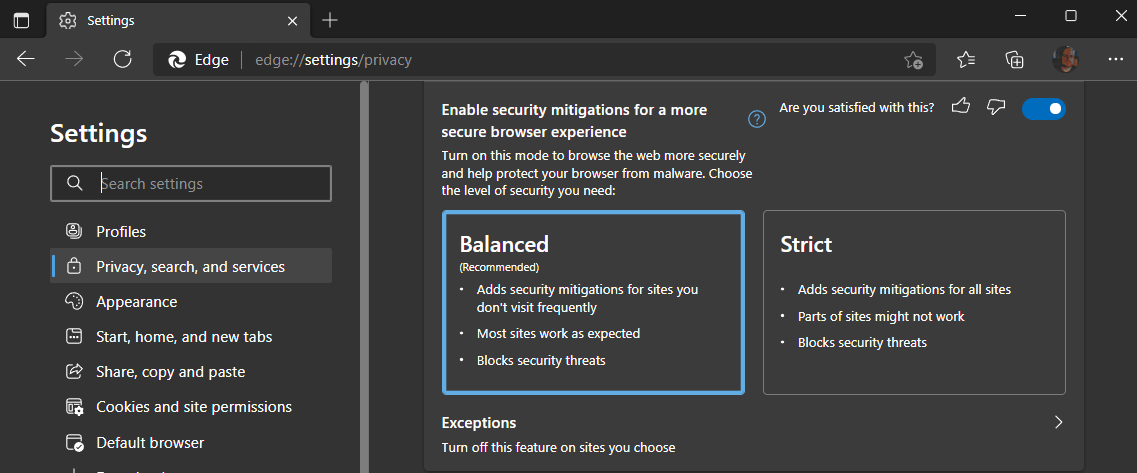
Чтобы получить доступ к новым функциональным возможностям, пользователям придётся обновить браузер до стабильной версии 96.0.1054.29. После этого появится возможность выбрать разные уровни защищённости.

Команда Edge Vulnerability Research тестировала «супер-пупер режим» с августа этого года. Смысл функции — исключить Just-In-Time Compilation (JIT) из процессинга V8, благодаря чему браузер может существенно уменьшить поверхность атаки. Этот подход затрудняет эксплуатацию уязвимостей при атаках на пользователей браузера.

«Новая функциональность Microsoft Edge создаёт дополнительный уровень защиты при веб-сёрфинге. Мы ввели в эксплуатацию супер-пупер безопасный режим в версии интернет-обозревателя под номером 96.0.1054.29», — объясняют в Microsoft.

«Теперь браузер будет изучать, какие сайты вы чаще всего посещаете и каким ресурсам стоит доверять. Более того, пользователи могут сами настроить исключения и выбирать между режимами "Сбалансированный" и "Строгий"».


Стоит отметить, что новый режим также активирует Intel Control-flow Enforcement Technology (CET), аппаратную защиту от эксплойтов, которая должна сделать использование браузера ещё безопаснее.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru