



Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Специалисты по защите информации показали, как можно обойти биометрическую аутентификацию с помощью дубля отпечатка пальца. Всё, что понадобится атакующему — комплект инструментов, который обойдётся в пять долларов (около 374 рублей).

Как правило, биометрическая аутентификация считается более защищённым способом доступа к аккаунту, чем те же ПИН-коды и пароли. Однако есть также мнение, что сканирование отпечатка пальца — не очень надёжный метод, поскольку все мы оставляем их в общественных местах.

Ранее эксперты уже не раз демонстрировали различные способы сбора и клонирования отпечатков пальцев (например, сканер в OnePlus 7 Pro), однако зачастую это подразумевало использование DSLR-камер или высокоточных 3D-принтеров.

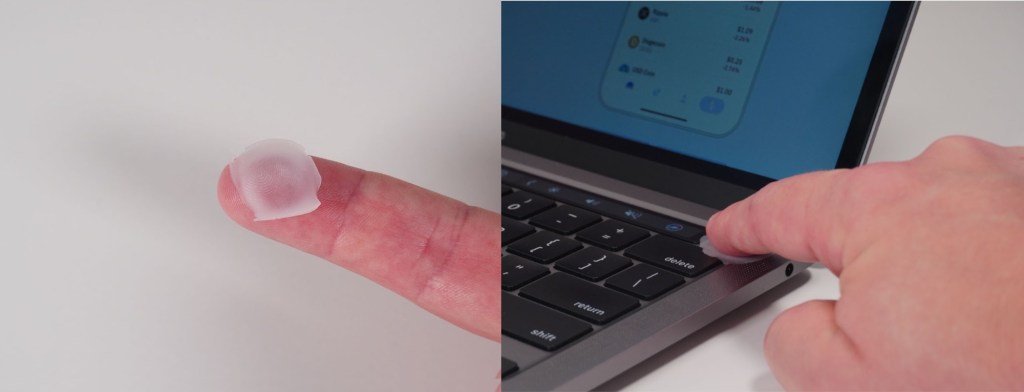
На днях команда Kraken Security Labs опубликовала исследование, в котором показан способ клонировать отпечатки пальцев, не используя при этом дорогостоящие или сложные инструменты. По словам специалистов, потенциальному злоумышленнику достаточно просто сфотографировать палец жертвы с помощью любого современного смартфона, а затем создать негатив с помощью софта для обработки фотографий.

Как правило, этого достаточно для приемлемого отображения линий отпечатка пальца жертвы. После этого остаётся только процесс печати.


На последнем этапе злоумышленник должен задействовать любой лазерный принтер и столярный клей, который полностью повторит линии отпечатка пальца атакуемого пользователя. На изображении ниже исследователи демонстрируют этот способ для разблокировки ноутбука от Apple — MacBook Pro.


Также специалисты посчитали нужным предупредить пользователей, чтобы они не рассчитывали исключительно на доступ по отпечатку. Помимо такой биометрической аутентификации, нужен дополнительный слой защиты.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru