



Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Операторы нового шифровальщика, именующие себя «команда Memento», придумали, как блокировать файлы в тех случаях, когда жертва использует спецзашиту от таких вредоносов. Разбор октябрьских атак в Sophos показал, что во избежание таких помех взломщики теперь архивируют целевые данные с помощью WinRAR и устанавливают пароль на доступ.

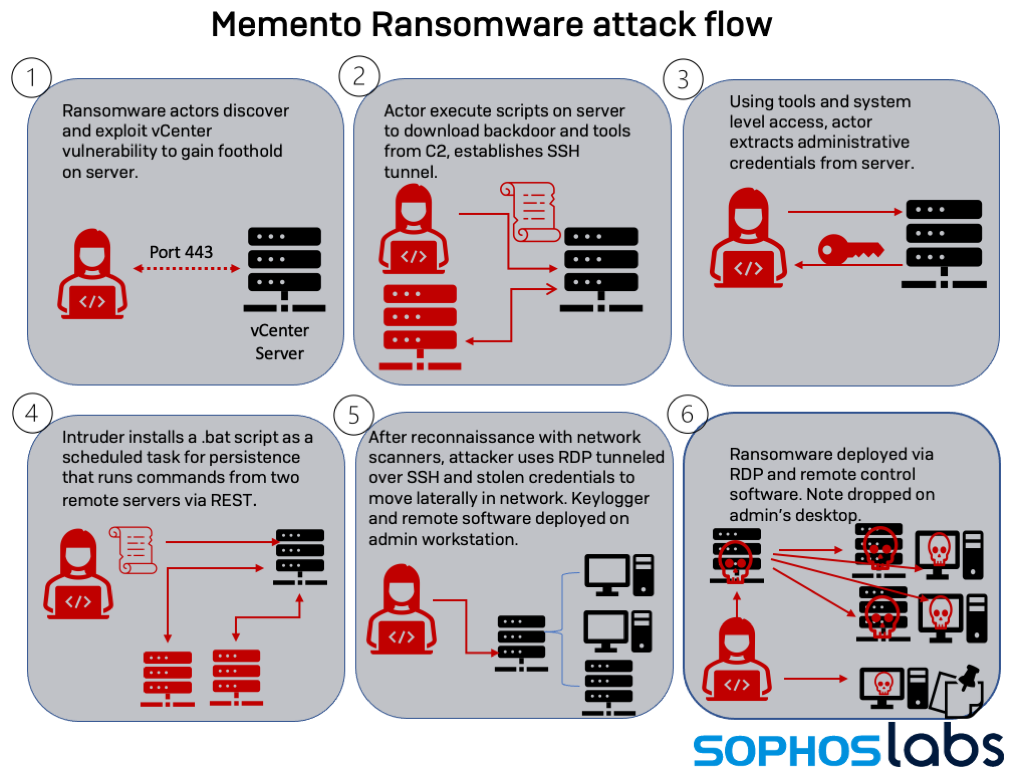
В сети мишеней Memento проникает, используя эксплойт CVE-2021-21972 для VMware vCenter. Патч для этой RCE-уязвимости вышел еще в феврале, однако далеко не все пользователи удосужились его установить.

Закрепившись на взломанном сервере, злоумышленники создают SSH-туннель, извлекают учетные данные админа и начинают продвигаться по сети, используя RDP. Закончив рекогносцировку, хакеры тщательно стирают следы своей деятельности с помощью утилиты BCWipe и запускают шифровальщика.


Этот написанный на Python 3.9 зловред вначале архивировал файлы с помощью WinRAR, а затем шифровал их по AES. Однако последнее действие зачастую вызывало срабатывание антивирусной защиты, заточенной под такое поведение, и Memento пришлось скорректировать свой код.

Теперь вредонос не использует шифратор, он только пускает в ход WinRAR, присваивая итогам расширение .vaultz. Для каждого архива генерируется пароль, который затем шифруется с использованием RSA.

Оригиналы архивированных файлов удаляются, а на рабочий стол админа помещается записка с требованием выкупа — суммарно 15,95 BTC (около $1 млн) или 0,099 BTC за каждый документ. Формат и текст этого послания, по словам Sophos, позаимствованы у REvil, для связи закеры предлагают контакты в Telegram и Protonmail.

Жертвы атак, попавших в поле зрения экспертов, выкуп не платили — восстановили свои файлы из резервных копий, заранее побеспокоившись о создании бэкапа.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru