



Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Хакеры обходят защиту от шифровальщиков, используя WinRAR

Операторы нового шифровальщика, именующие себя «команда Memento», придумали, как блокировать файлы в тех случаях, когда жертва использует спецзашиту от таких вредоносов. Разбор октябрьских атак в Sophos показал, что во избежание таких помех взломщики теперь архивируют целевые данные с помощью WinRAR и устанавливают пароль на доступ.

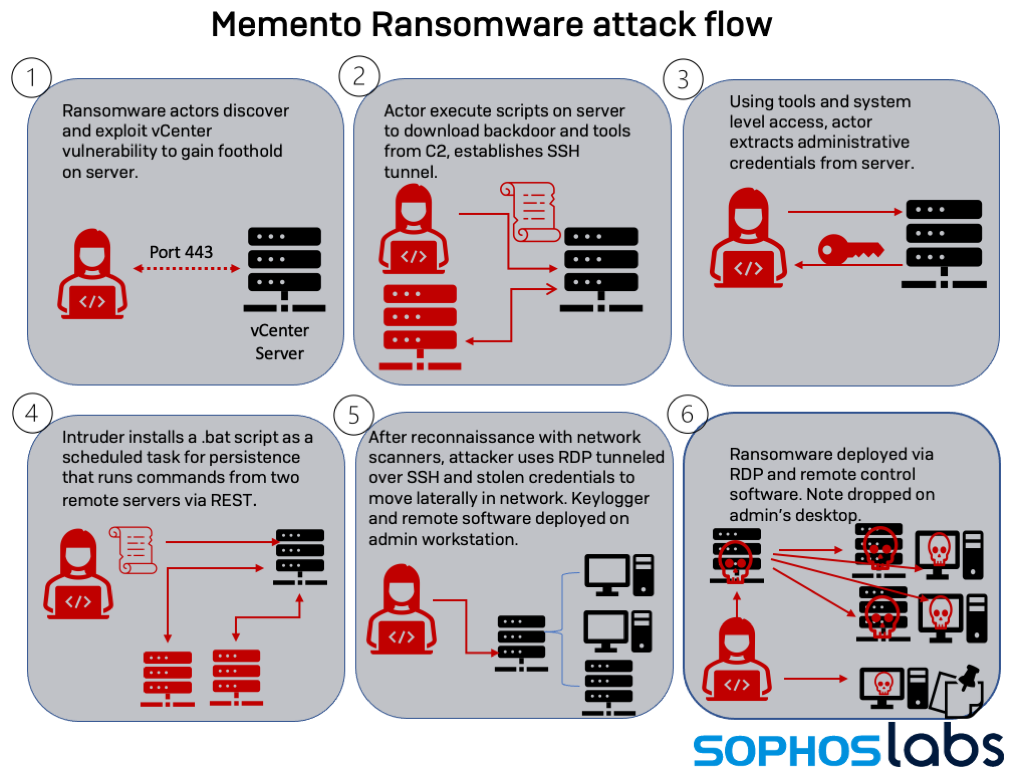
В сети мишеней Memento проникает, используя эксплойт CVE-2021-21972 для VMware vCenter. Патч для этой RCE-уязвимости вышел еще в феврале, однако далеко не все пользователи удосужились его установить.

Закрепившись на взломанном сервере, злоумышленники создают SSH-туннель, извлекают учетные данные админа и начинают продвигаться по сети, используя RDP. Закончив рекогносцировку, хакеры тщательно стирают следы своей деятельности с помощью утилиты BCWipe и запускают шифровальщика.


Этот написанный на Python 3.9 зловред вначале архивировал файлы с помощью WinRAR, а затем шифровал их по AES. Однако последнее действие зачастую вызывало срабатывание антивирусной защиты, заточенной под такое поведение, и Memento пришлось скорректировать свой код.

Теперь вредонос не использует шифратор, он только пускает в ход WinRAR, присваивая итогам расширение .vaultz. Для каждого архива генерируется пароль, который затем шифруется с использованием RSA.

Оригиналы архивированных файлов удаляются, а на рабочий стол админа помещается записка с требованием выкупа — суммарно 15,95 BTC (около $1 млн) или 0,099 BTC за каждый документ. Формат и текст этого послания, по словам Sophos, позаимствованы у REvil, для связи закеры предлагают контакты в Telegram и Protonmail.

Жертвы атак, попавших в поле зрения экспертов, выкуп не платили — восстановили свои файлы из резервных копий, заранее побеспокоившись о создании бэкапа.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru