



Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Новая форма ETW-атак способна ослепить антивирусные продукты в Windows

Исследователи описали два новых метода кибератаки, которые могут «ослепить» антивирусные продукты. Есть одно условие: эти защитные решения должны полагаться на механизм логирования Windows (ETW).

Напомним, что ETW присутствует по умолчанию в операционной системе от Microsoft с момента релиза Windows XP. Этот механизм предназначен для отслеживания и записи событий, связанных с приложениями на пользовательском уровне и драйверами на уровне ядра.

В Windows 11 ETW может фиксировать более 50 тысяч типов событий от служб ОС, защитных средств, стандартных приложений, DLL-библиотек, ядра и драйверов. Часто EDR-системы (Endpoint Detection and Response) используют ETW для мониторинга и детектирования вредоносных программ.

Ранее киберпреступники отключали ETW, чтобы избежать детектирования своих зловредов, однако это не единственная проблема механизма логирования. По словам специалистов, в ETW нашли более десятка уязвимостей только в 2021 году.

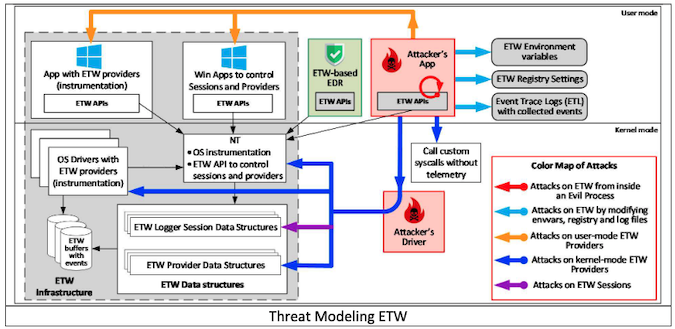
Новый метод атаки, описанный экспертами компании Binarly на конференции Black Hat Europe, позволяет обойти ETW двумя разными способами. Исследователи продемонстрировали эту форму атаки на Microsoft Process Monitor и Windows Defender.


В случае встроенного антивируса Windows Defender, которым оснащена каждая операционная система от Microsoft, специалисты показали, что с помощью нового вектора можно «ослепить» защитное решение. Команда Binarly задействовала вредоносный драйвер уровня ядра, чтобы модифицировать поля в структуре ядра, отвечающие за взаимодействие Windows Defender с ETW.

«Мы хотим указать на проблемы архитектуры, чтобы индустрия смогла устранить все эти возможные векторы атаки», — подчеркнули эксперты.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru