



Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

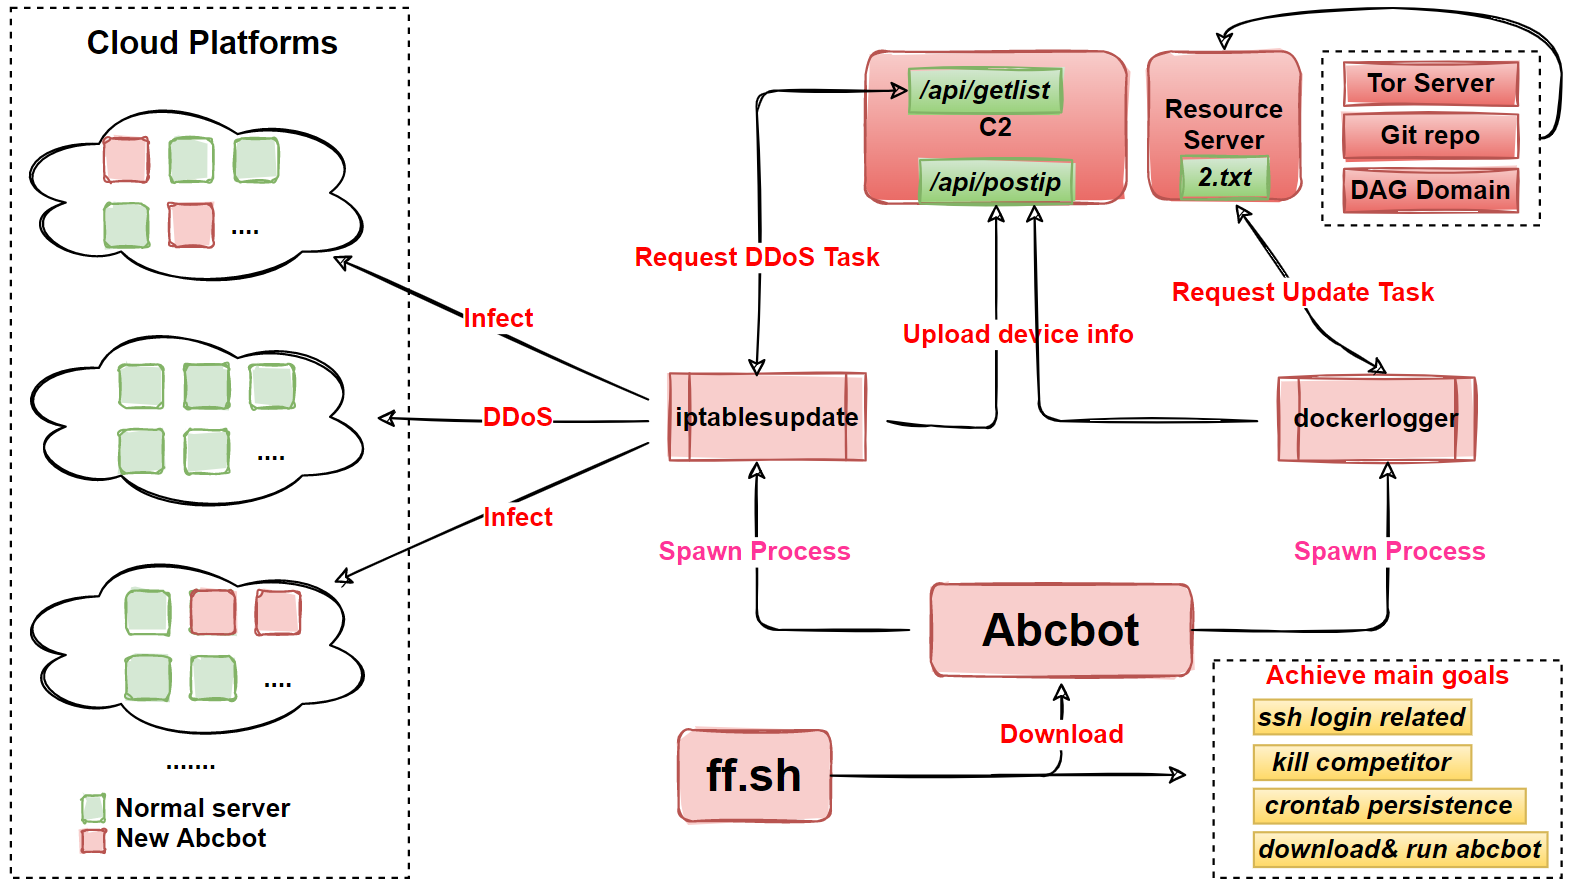
По данным китайской ИБ-компании Qihoo 360, авторы объявившегося в июле Linux-зловреда с функциональностью червя постоянно его совершенствуют. В настоящее время Abcbot, как его именуют эксперты, умеет обновлять себя, использовать генератор доменов (DGA) для связи с C2, настраивать веб-сервер и проводить DDoS-атаки.

Первоначально вредонос представлял собой простенький сканер для проведения атак на серверы подбором паролей или через эксплойт уязвимостей. Используемые с этой целью шелл-скрипты подробно разобрали в прошлом месяце эксперты Trend Micro.

На тот момент Abcbot выступал в роли угонщика чужих мощностей, взламывая серверы в облаках для добычи криптовалюты. Эти атаки были примечательны тем, что зловред прибивал при этом штатные процессы, связанные с мониторингом и выявлением проблем безопасности, а также сбрасывал пароли к аккаунтам Elastic Cloud.

Анализ новейшей (шестой по счету) версии Abcbot показал, что он по-прежнему собирает и отсылает на С2-сервер информацию о зараженной системе, а также проводит сканирование портов в поисках других уязвимых Linux-машин. Кроме этого, зловред запускает на зараженном устройстве веб-сервер и ожидает команд (порт 26800) на проведение DDoS-атак.


Первоначальный вариант реализации DDoS-функциональности в Abcbot был многоступенчатым: бот каждый раз загружал с удаленного сервера исходный код руткита ATK, модифицировал его и перенаправлял полученную команду этому модулю.

В конце прошлого месяца зловред обрел собственный, кастомный компонент для проведения DDoS-атак, который поддерживает следующие техники:

  • tls Attack
  • tcp Attack
  • udp Attack
  • ace Attack
  • hulk Attack
  • httpGet Attack
  • goldenEye Attack
  • slowloris Attack
  • bandwidthDrain Attack

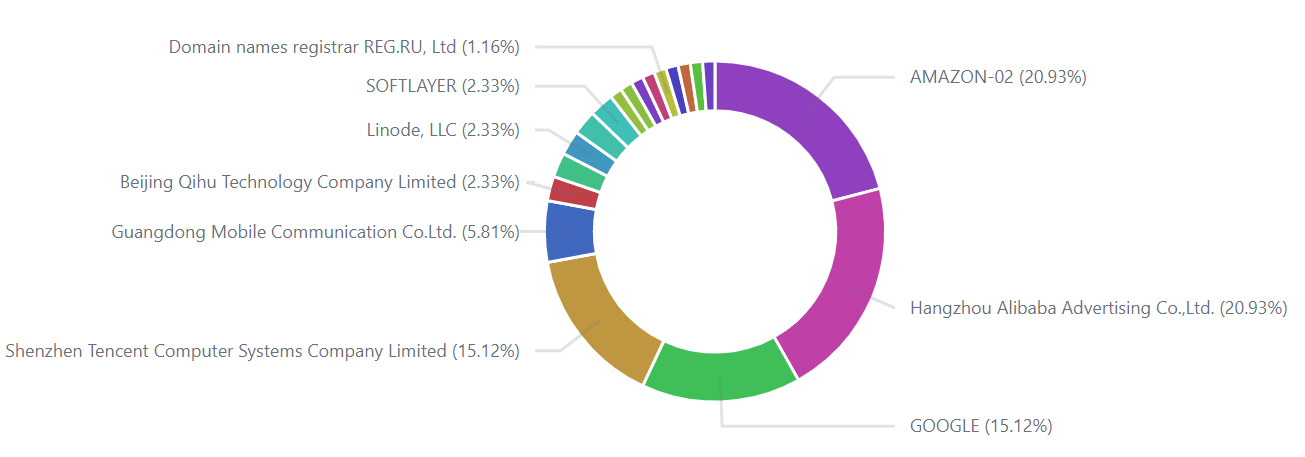
Размеры ботнета, созданного на основе Abcbot, пока невелики. По данным Qihoo 360, в настоящее время он охватывает 260 хостов (IP-адресов).

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru